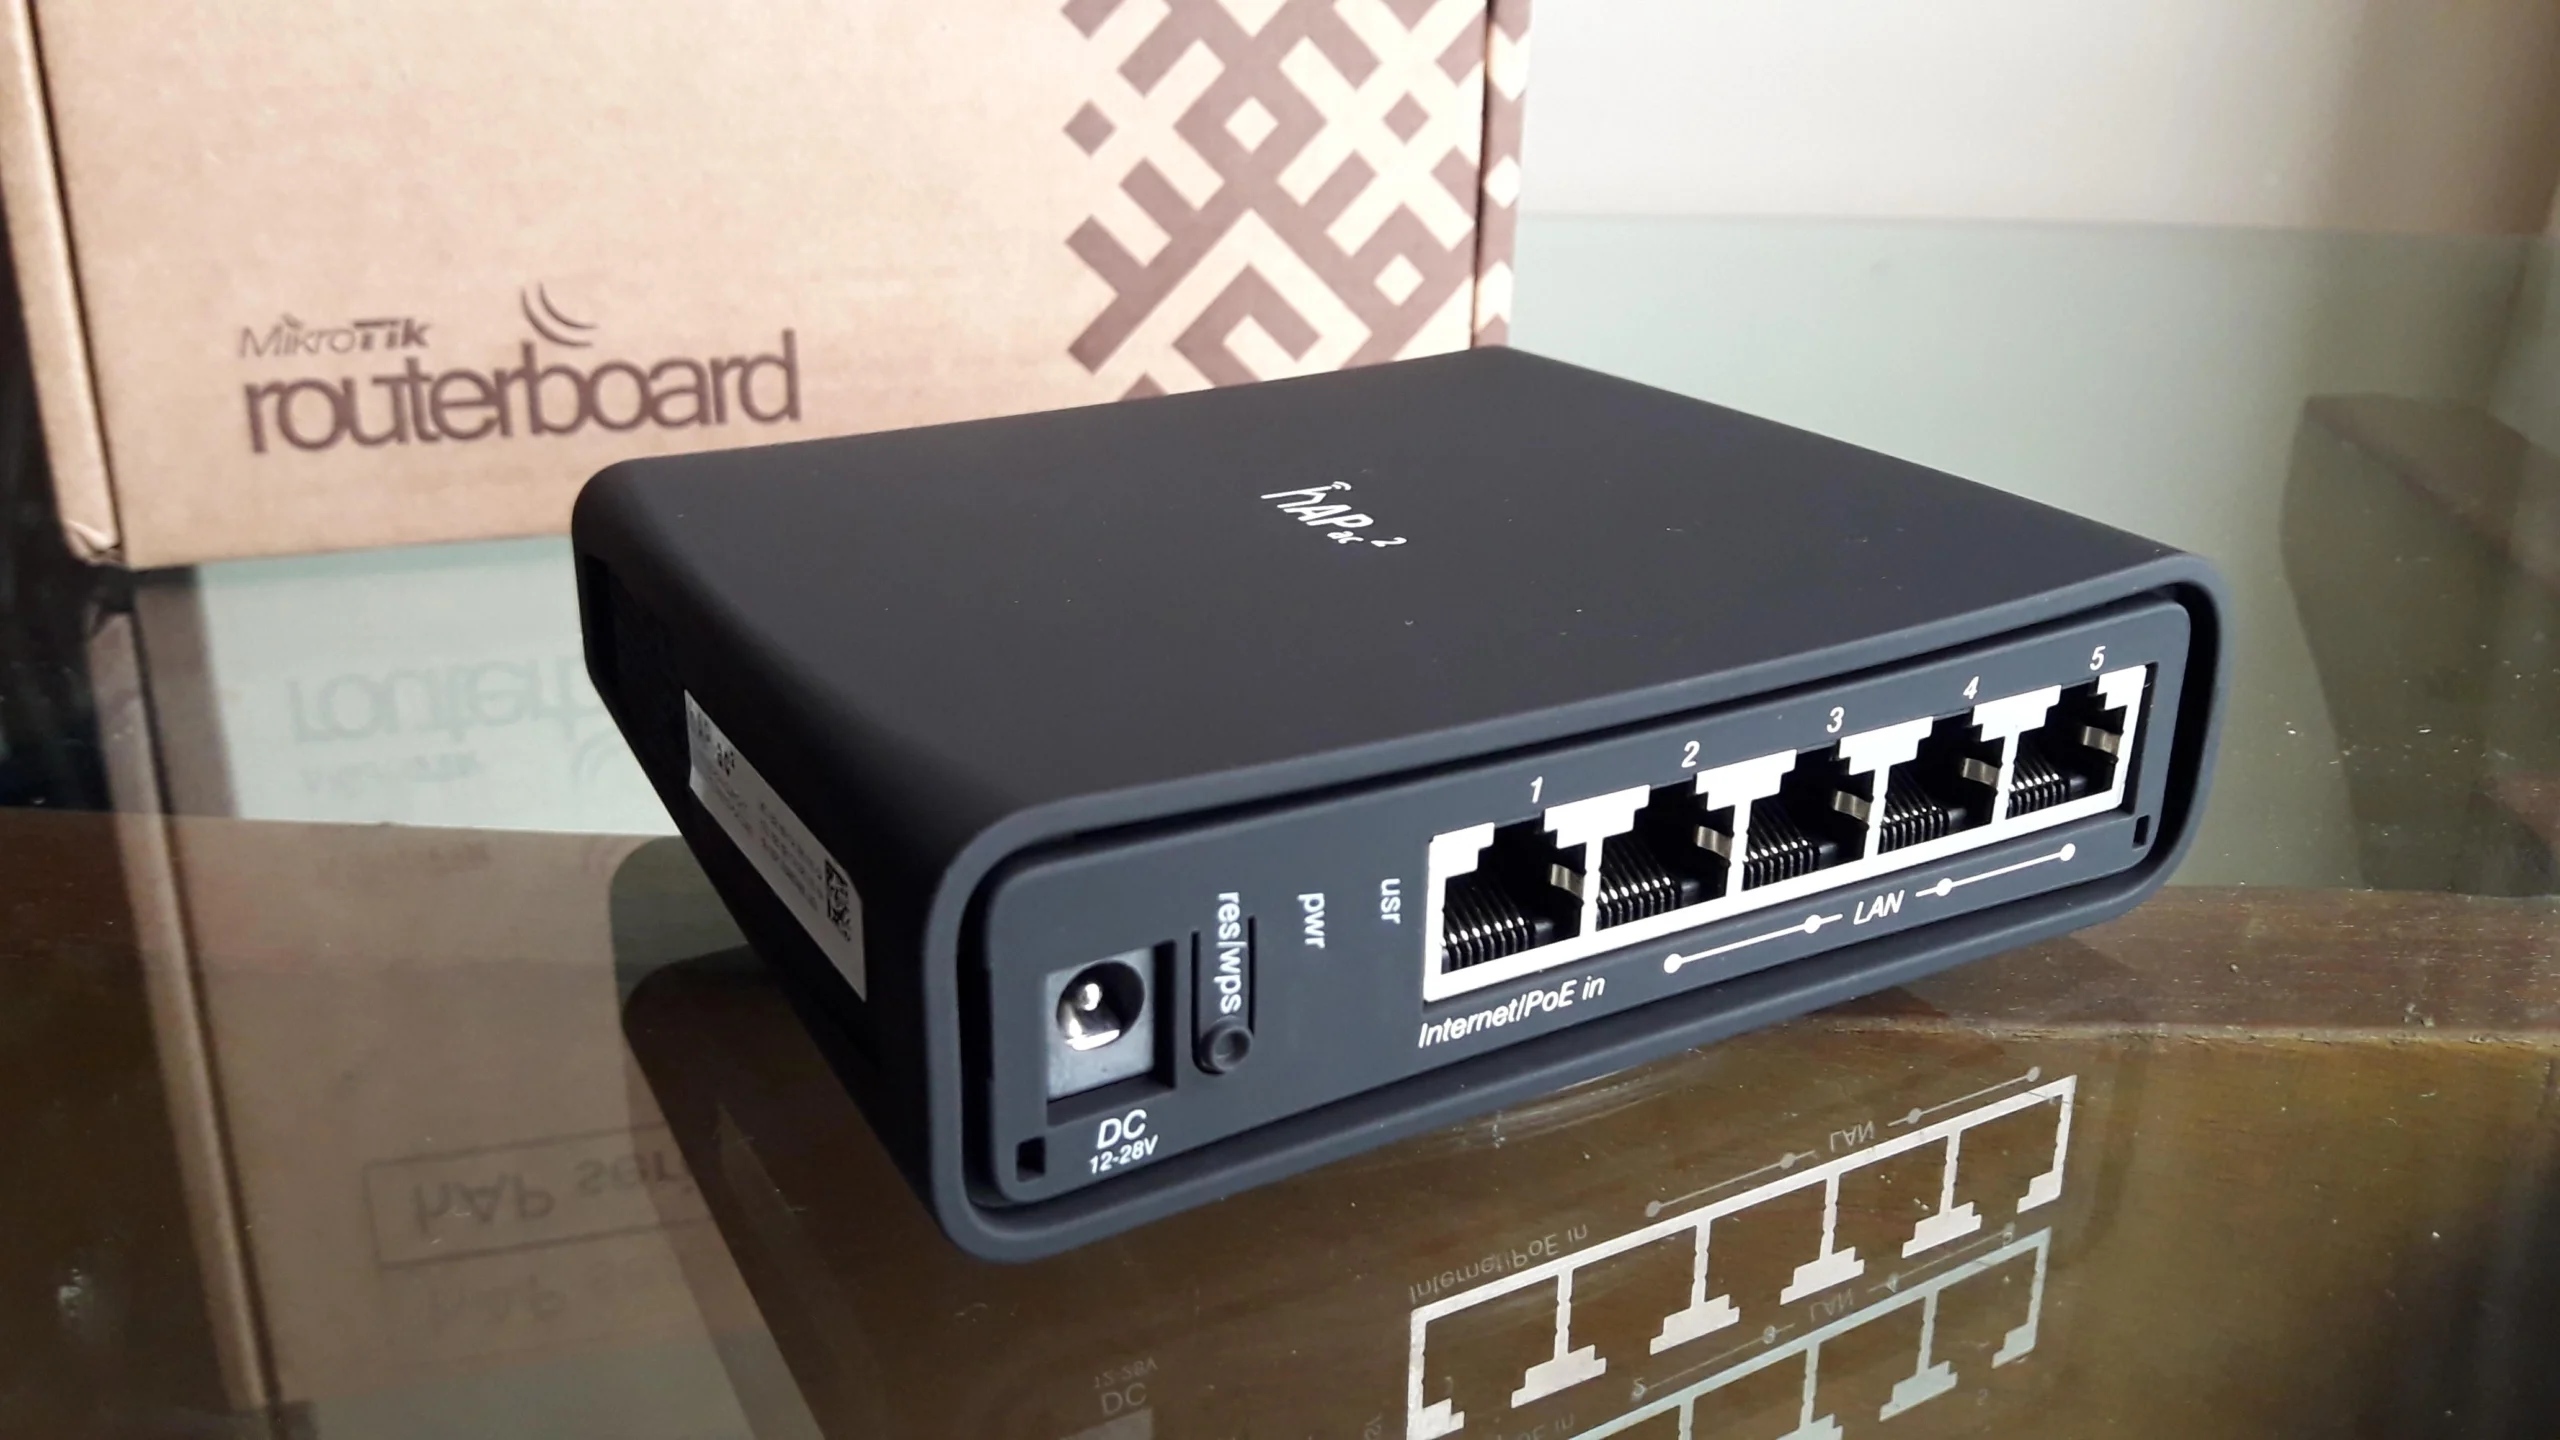
نشر فريق CERT Polska تحليلاً فنياً يفصل سلسلة استغلال تُعرف باسم MikroTrick، والتي تمنح المهاجمين تحكماً إدارياً كاملاً بأجهزة MikroTik RouterOS المعرضة للإنترنت، وذلك دون الحاجة إلى كلمات مرور أو مفاتيح SSH أو المرور بأي عمليات مصادقة.
تعتمد هذه السلسلة على دمج ثغرتين رئيسيتين. الأولى (CVE-2026-67279)، وتتمثل في خلل ضمن آلة حالة بروتوكول SSH، حيث ينتقل العميل مباشرة إلى مرحلة تنفيذ الأوامر عند إعادة التفاوض على المفتاح خلال خطوة المصادقة. ورغم أن هذه الثغرة لا تمنح صلاحيات بمفردها، إلا أنها تمهد الطريق للثغرة الثانية (CVE-2026-86060). تُصنف الأخيرة كثغرة حقن وسائط في برنامج تسجيل الدخول /nova/bin/login، إذ يتم استغلال اسم مستخدم يبدأ بعلامة الشرطة ليفسره النظام كخيار برمجي عوضاً عن اسم حساب، متيحاً للمهاجم الوصول إلى وحدة تحكم بامتيازات كاملة.
وتؤكد سجلات الهجوم وجود نشاط ضار يعود إلى 2 سبتمبر 2026، وهو تاريخ يسبق إصدار MikroTik للتصحيحات الأمنية في 3 سبتمبر 2026 للإصدارات 6.49.21، 7.23.4، 7.24.2، و7.25beta3، ليرجح ذلك استغلال السلسلة كفعل استباقي قبل توفر الترقيع.
مسار التحذيرات الأمنية والتباين في التغطية الفنية
أصدر فريق CERT Polska تحذيراً أولياً في 5 سبتمبر 2026 حول استغلال ثغرات في أجهزة RouterOS ذات خدمة SSH المكشوفة، دون تحديد الثغرات المكونة للسلسلة. توالت التأكيدات لاحقاً، حيث نشر NCSC-NL تنبيهاً بالمعرف NCSC-2026-0345 في 8 سبتمبر 2026، وأدرجت وكالة CISA الثغرة (CVE-2026-86060) ضمن كتالوج الثغرات المعروفة المستغلة (KEV) في 10 سبتمبر 2026.
أوضح تحليل CERT Polska بشكل قاطع أن الثغرة (CVE-2026-67276) مستقلة، وتتعلق بتزوير مفتاح RSA في SSH لتسجيل الدخول بحساب موجود عند توفر اسم الحساب ومقياس المفتاح العام. بينما صنف الثغرة (CVE-2026-67277) أنها ثغرة منفصلة مرتبطة بخدمة اختبار النطاق الترددي.
علاوة على ذلك، أشار فريق DIVD CSIRT إلى غياب مصفوفة شاملة للإصدارات المتأثرة في نشرة المورد الأساسي. في المقابل، حددت نشرة CERT Polska نطاقات دقيقة شملت الإصدارات من 7.24 (الأقدم من 7.24.2)، ومن 7.0.0 (الأقدم من 7.23.4)، ومن 6.0.0 (الأقدم من 6.49.21)، الأمر الذي يتطلب العودة الدائمة إلى المصدر الرسمي للتحقق.
مؤشرات الاختراق والتدابير التصحيحية الموصى بها
وثقت CERT Polska مجموعة من مؤشرات الاختراق، أبرزها ظهور اسم المستخدم -2 في سجلات SSH، وإنشاء حساب باسم ops ضمن مجموعة الصلاحيات الكاملة. شملت المؤشرات أيضاً رصد عناوين IP محددة، منها 82.192.72.4 المرتبط بهجمات ناجحة، و103.102.31.18 المرتبط بمحاولات استغلال، إلى جانب توليد ملفات تشخيص بامتداد .rif ونشاط غير مبرر لأمر fetch بهدف نسخ بيانات الإعداد إلى خوادم المهاجمين.
حذرت CERT Polska، وMikroTik، وDIVD من الاعتماد الكلي على آلية الفحص Flagged (عبر الأمر /system/device-mode/print)، نظراً لاكتشافها آثاراً محددة فقط، وبالتالي فإن غياب العلامة لا يضمن سلامة الجهاز. كما أكدت الجهات أن تثبيت التصحيحات يوقف الهجمات المستقبلية ولكنه لا يلغي التعديلات السابقة التي أجراها المهاجم.
تتطلب إجراءات الاستجابة الفعالة عزل الجهاز المشتبه به، وحفظ سجلاته وإعداداته، ثم إجراء إعادة ضبط المصنع وبناء النظام من إعداد موثوق. ويشمل ذلك تدوير كافة كلمات المرور والمفاتيح، مع التحذير الصارم من استعادة أي نسخ احتياطية مأخوذة من جهاز مخترق.
تشغيلياً، يشترط نجاح السلسلة وصول المهاجم إلى خدمة SSH. وقد أوضحت MikroTik أن الإعداد الافتراضي المنزلي لا يكشف هذه الخدمة للإنترنت، ليقتصر الخطر الفعلي على البيئات التي عدلت قواعد الجدار الناري أو تتيح إدارة الأجهزة عبر SSH من شبكات غير موثوقة.
إحصائياً، يغيب الرقم الدقيق للأجهزة المخترقة فعلياً. يشير الرقم المتداول، والبالغ نحو 122,500 جهاز وفق بيانات ShadowServer التي نقلتها BleepingComputer في 5 سبتمبر 2026، إلى الأجهزة ذات خدمة SSH المكشوفة فقط وليس المخترقة بالضرورة.