-
 Attribution Placeholder
جوجل كلاود تفرض ضوابط أمنية لاحتواء مخاطر الاستغلال الخبيث لوكلاء الذكاء الاصطناعي
تشمل عزل CodeMender في sandbox وفحوصاً بشرية قبل الكتابة وتنفيذ الأوامر، وإدارة هوية الوكلاء بلا مفاتيح ثابتة، وتكاملاً مع Wiz.
-
 Attribution Placeholder
ثغرات في تطبيقي iRA من Tata Motors قد تسمح بانتحال صفة المستخدم
أربع ثغرات في تطبيقي iRA بنشرة عالية الخطورة، والإصلاح بتحديث التطبيقين إلى أحدث إصدار.
-
 Attribution Placeholder
ثغرة تؤدي إلى تسريب بيانات مسؤولي المواقع لدى DreamHost
أثر الاختراق على نسبة تقل عن 10% من إجمالي حسابات المنصة.
-
 Attribution Placeholder
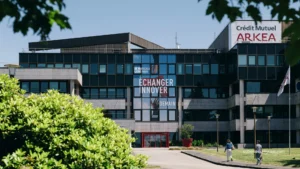
اختراق مصرف Crédit Mutuel Arkéa الفرنسي وعمليات سحب أموال
قال المصرف الفرنسي إن المهاجمين دخلوا عبر منصة مزود خدمة واستخدموا حسابه الخاص، وإن أرصدة العملاء لم تتأثر.
-
 Attribution Placeholder
اختراق مزود التبريد Coolworld يستهدف مجمدات بلازما EFS الفرنسية
تفيد Le Canard enchaîné ببرمجة المجمدات على 110 درجات بدل 30 تحت الصفر، وتقول الوزارة الفرنسية إن الحادثة لم تترك عواقب تشغيلية.
-
 Attribution Placeholder
مفتاح الإيقاف يدخل منظومة CrowdStrike لمواجهة الوكلاء المتمردين
تتيح الميزة لمسؤول الأمن إنهاء الوكيل ومنعه من العودة وقطع وصوله إلى الشبكة، والإنهاء يبدأ عبر البوابة والنقطة الطرفية قريباً.
-
 Attribution Placeholder
شركة OpenAI تعلن جولة اختبار أمني جديدة وترفع مكافآت اكتشاف الثغرات
تشرك OpenAI شركة Cathedral في جولتها الأمنية الجديدة، وترفع مكافأة الثغرة الحرجة إلى 30 ألف دولار والاستثنائية حتى 172 ألفاً.
-
 Attribution Placeholder
اختراق خوادم BTCPay Server واستنزاف محافظ Bitcoin الساخنة للمستخدمين
تقول BTCPay Server إن متجه الهجوم يستهدف الإصدار 2.4.1 وما قبله دون تقارير موثوقة عن 2.4.7.
-
 Attribution Placeholder
شركة Ivanti تصلح الحلقتين الأخيرتين في سلسلة استغلال Connect Secure
إنهاء دعم الفروع القديمة لأنظمة Ivanti مطلع 2027 يفرض ترقيات إلزامية.
-
 Attribution Placeholder
معهد NIST ينشر دليل الانتقال إلى التشفير المقاوم للحوسبة الكمية
نشرت NIST تقرير NIST IR 8547 النهائي: RSA وECDSA موقوفة بعد 2030 وممنوعة في معاييرها بعد 2035