كشف مختبر Citizen Lab في جامعة تورنتو، في تقرير نشره في 15 أكتوبر 2026، أن برنامج التجسس الذي تطوره شركة Candiru الإسرائيلية أصاب أجهزة في شبكة الجزيرة عبر إعلانات موجهة على المواقع والتطبيقات، في هجمات لا تحتاج إلى أي نقرة من المستخدم. وبحسب التقرير، استهدف ما لا يقل عن 45 جهازاً داخل الشبكة في 2024 و2025.
ويصف المختبر ما توصل إليه بأنه أول تأكيد تقني علني لهجوم ببرنامج تجسس تجاري يصل عبر الإعلانات الموجهة، وأطلق على الأسلوب اسم AdFection. ويكفي أن يعرض الإعلان على الشاشة، وقد يعرض أحياناً في الخلفية دون أن يراه المستخدم. ويربط التقرير الهجمات بـ Candiru “بثقة عالية”.
كيف يعمل الهجوم
اشترت الإعلانات شركة Discover-Tech، وهي شركة إسرائيلية تأسست في مارس 2020 ويقودها رئيسها التنفيذي Dekel Boni، وتقدم نفسها شركة إعلانات رقمية عادية. وبين مساهميها حتى مارس 2026 شركة مرتبطة بـ Sara Hamou، التي أدارت الشبكة المؤسسية لمجموعة Intellexa، بحسب التقرير.
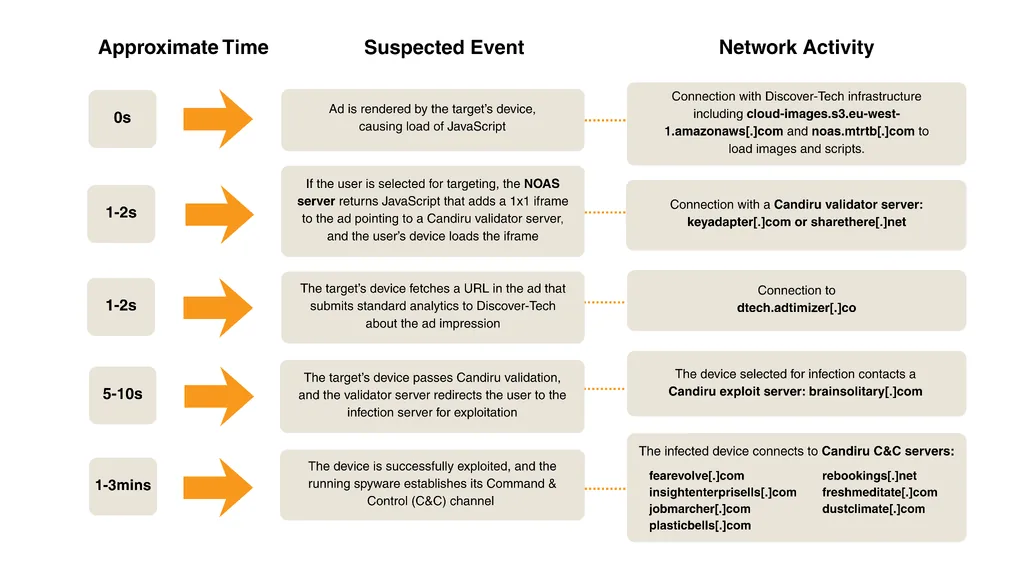
ويحمل كثير من إعلانات الشركة شيفرة صغيرة تتصل عند ظهور الإعلان بخادم تابع لها، وترسل إليه معرف الإعلانات الخاص بالمستخدم وعنوان جهازه. ويقرر الخادم بناء على ذلك هل الجهاز هدف: فإن كان كذلك أعاد شيفرة ينفذها المتصفح أو التطبيق، وإن لم يكن أعاد رداً فارغاً. وبذلك لا تحمل الإعلانات التي تمر عبر شبكات الإعلانات أي شيفرة خبيثة، فلا تجد هذه الشبكات ما تكشفه. ويصف التقرير منصة تسميها الشركة Controlium، تتيح لعملائها اختيار الهدف بمعرف إعلانات هاتفه أو متصفحه أو بعنوان IP.
وقدمت الجزيرة للمختبر سجلات شبكتها خلال فترة الهجمات، فأظهرت الأجهزة المصابة التسلسل نفسه: اتصال بنطاقات Discover-Tech يدل على ظهور إعلان، ثم اتصال بخادم فحص تابع لـ Candiru يتحقق من الجهاز، ثم اتصال بخادم التحكم الذي يدير برنامج التجسس. كما عزلت الشبكة ملفاً لنظام Windows من أحد الأجهزة المصابة، وجد المختبر أنه نسخة أحدث من أداة Candiru التي حللها في 2021، بالأساليب نفسها في التخفي والبقاء على الجهاز. ولم تلتقط Confiant، التي حققت بالتوازي، سلسلة استغلال كاملة أثناء الهجمات.
شركة على قوائم Google المعتمدة
بقيت Discover-Tech مدرجة منذ 2020 على قوائم الموردين المعتمدين لدى Google، ومنها قائمة الموردين الخارجيين المعتمدين في Google Ad Manager، وعلى القائمة العالمية للموردين لدى IAB Europe، الهيئة الأوروبية لصناعة الإعلانات الرقمية. ويقول التقرير إن هذه الإدراجات جعلتها تبدو مورداً مشروعاً، وسهلت مشاركتها في سوق الإعلانات على نطاق واسع عبر منصات منها Google وYandex وBeeswax.
وبعد أن شارك الباحثون نتائجهم، حذفت Google وIAB Europe الشركة من قوائمهما في أوائل أكتوبر 2026. وقالت Google للمختبر إنها أنهت وصول Discover-Tech إلى منصات تبادل الإعلانات لديها، وفعلت حماية Safe Browsing لتحذير المستخدمين من نطاقاتها. وأزالتها Beeswax التابعة لـ Comcast، وعلقت Liftoff وصولها حتى تنهي مراجعتها، وحظرت Eskimi حساباتها وقالت إن وسوم المعلن “صممت للتهرب من الفحص الآلي”. ولم ترد Discover-Tech ولا Candiru على طلبات التعليق.
وتظهر سجلات مزايدة وجدها الباحثون مكشوفة على أحد مواقع الشركة حجم انتشارها: بين مارس ويونيو 2026 زايدت منصتها MyDSP على نحو 3.77 مليار ظهور إعلاني، وظهرت إعلانات تحمل شيفرتها في أكثر من 75 ألف تطبيق و120 ألف موقع. ويقدر التقرير أن ملايين الأجهزة وجهت إلى خوادم Candiru، على الأرجح للتعقب والاستطلاع المسبق. ووصلت إعلاناتها إلى شبكات حساسة، منها شبكات NATO والأمم المتحدة والبرلمان الأوروبي، وشبكات حكومية في دول منها الإمارات وأرمينيا والتشيك، مع تأكيد المختبر أن ظهور الإعلان لا يعني في حد ذاته استهدافاً أو إصابة.
السعودية والخليج في التحقيق
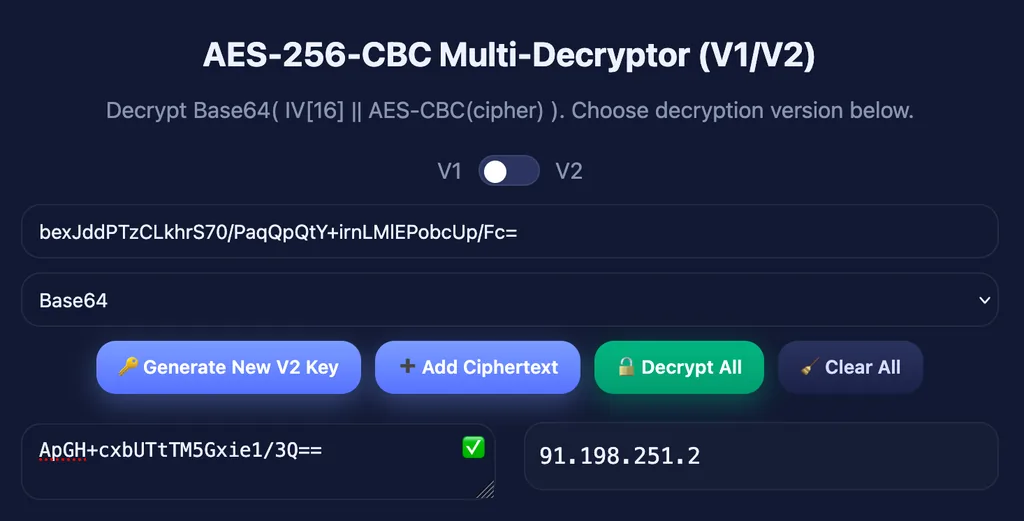
ويعرض التقرير رابط إصابة لـ Candiru منشوراً على منصة VirusTotal، يحمل معامله المشفر عنوان IP مسجلاً لوزارة الخارجية السعودية، ويرى المختبر أن ذلك يشير إلى الوزارة هدفاً محتملاً لبرنامج التجسس عبر إعلانات Discover-Tech، دون أن يذكر إصابة مؤكدة فيها.
وفي تقرير متزامن، رصدت شركة Confiant الأمريكية المتخصصة في أمن الإعلانات تسع دول استهدفتها إعلانات Candiru، بينها السعودية والإمارات والبحرين، وكانت بلجيكا أكثرها استهدافاً بنسبة 56%. وتقدر الشركة أن Discover-Tech تعرض نحو 10 ملايين إعلان يومياً، لكنها وجدت الإعلانات المرتبطة بـ Candiru قليلة الحجم، من مئات إلى بضعة آلاف يومياً، ومعظمها على اتصالات منزلية وهاتفية.
وCandiru مدرجة على قائمة الكيانات لدى وزارة التجارة الأمريكية منذ 3 نوفمبر 2021، لأنها طورت برامج تجسس ووفرتها لحكومات أجنبية استخدمتها ضد مسؤولين وصحفيين ورجال أعمال وناشطين، بحسب نص الإدراج الذي ينقله التقرير. وتقول Citizen Lab إن عمليات الشركة انتقلت في 2025 إلى Integrity Partners الأمريكية، في صفقة وضعها الحالي غير واضح، وإنها تعمل اليوم باسم Integrity Labs.
وليست هذه أول مرة يستهدف فيها صحفيو الشبكة ببرامج التجسس، ففي يوليو وأغسطس 2020 اخترقت 36 هاتفاً شخصياً لصحفيين ومنتجين ومذيعين ومديرين في الجزيرة ببرنامج Pegasus من NSO Group، في عملية مختلفة وثقها المختبر في تقرير سابق.
ويدعو المختبر الجهات التنظيمية إلى التحقيق فوراً مع Discover-Tech وCandiru، ويرى أن الحماية الأكثر واقعية للمؤسسات حجب الإعلانات الموجهة عند بوابة الشبكة، ويحث المؤسسات الإعلامية على طلب مساعدة متخصصة فوراً. وينصح الأفراد باستخدام إضافة موثوقة لحجب الإعلانات، وإعادة تعيين معرف الإعلانات في الهاتف دورياً. ونشرت Confiant مؤشرات الاختراق المرتبطة بالعملية لمن يريد فحص سجلاته.