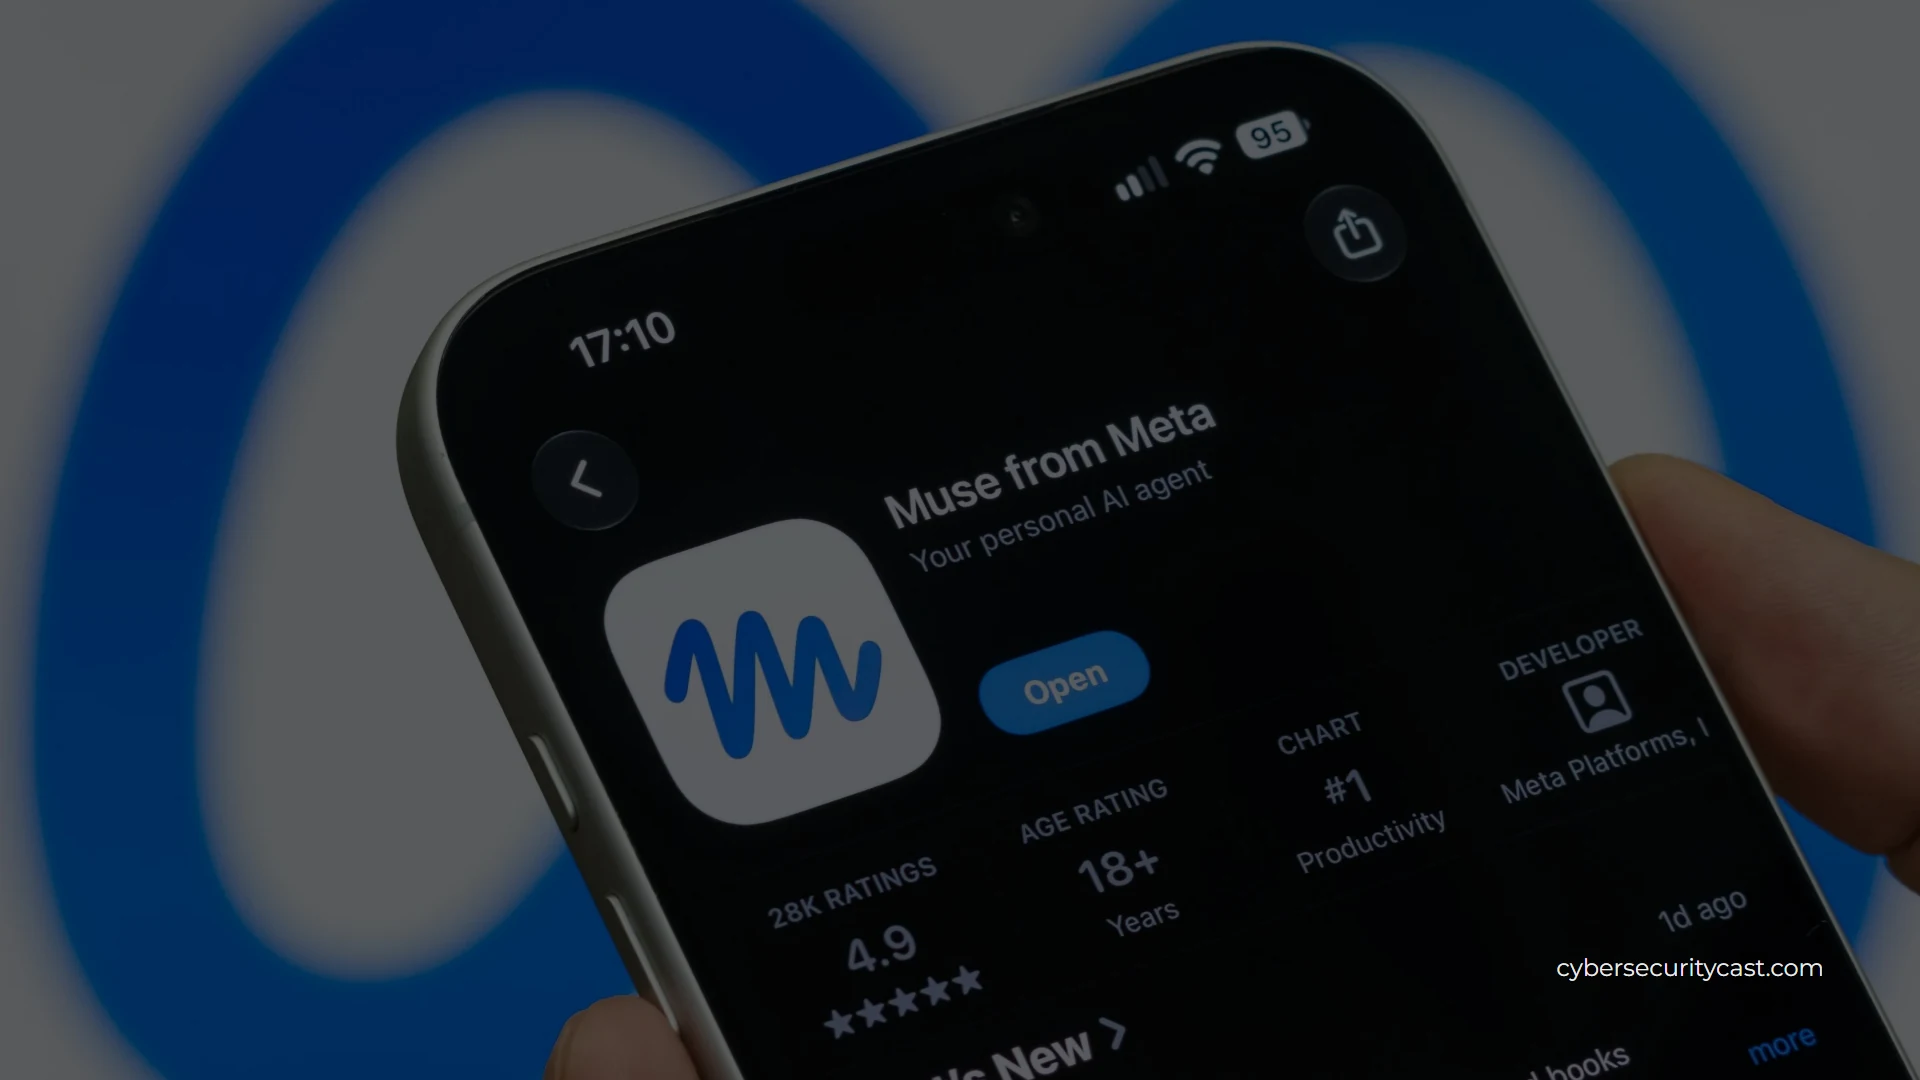
كشفت شركة الأمن Claroc في تقرير نشرته بتاريخ 18 أكتوبر 2026 أن ميزة مشاركة المحادثات في وكيل الذكاء الاصطناعي Muse من شركة Meta تضع عناوين المحادثات ضمن روابط المشاركة. أدى هذا الخلل إلى سرد أدوات البحث في سجلات DNS العامة أكثر من 6,800 رابط تحمل أسماء المحادثات، ودفع Meta لإيقاف الميزة مؤقتاً.
تتيح الصفحة المشتركة لأي شخص يملك الرابط الوصول إلى المحتوى دون الحاجة لتسجيل الدخول. يتكون عنوان الرابط من اسم المحادثة مقترناً بمعرف عشوائي على النطاق cf.metaaiusercontent.com. ونظراً لظهور العنوان في اسم المضيف وتسجيله في سجلات DNS العامة، تعرض أدوات الاستعلام السلبي لفهرسة النطاقات هذه الروابط. وقد أكدت Claroc بقاء أكثر من 6,800 اسم مضيف مكشوف بعد تصفية البيانات العشوائية من عملية المسح.
ولا يشترط النظام تسجيل الدخول لعرض المحتوى المشترك، وتكمن المشكلة في أن الروابط أصبحت قابلة للاكتشاف المباشر عبر عناوينها المسجلة، دون الحاجة للحصول على الرابط من المستخدم الأصلي. وأوضحت Claroc أن اسم المضيف المذكور في تقريرها يستخدم لغرض التوضيح فقط ولم يستخرج من محادثة حقيقية.
وراجعت Claroc بضع مئات من الروابط المكشوفة، لتكتشف بيانات حساسة تشمل طلب قرض لمشروع صغير مع المبلغ، وتنبيه احتيال مصرفي يحتوي على رقم حساب جزئي وقيمة العملية ووقتها. تضمنت التسريبات أيضاً تقرير إيرادات داخلي لشركة تسويق وطنية موجهاً إلى رئيسها التنفيذي، وتقرير أداء لمستثمر عقاري يحدد عنواني عقارين والعائد المالي بدقة، إضافة إلى تقويم إجازات سنوي يضم أسماء عشرات الموظفين. ورُصد كذلك تحضير مرشح لإجراء مكالمة سرية مع مختبر ذكاء اصطناعي رائد، وهي الحالة التي اتخذها التقرير عنواناً له.
أطلقت Meta وكيل Muse في 8 سبتمبر، وتلقت إشعاراً بالمشكلة عبر برنامج المكافآت من Claroc في 8 أكتوبر، قبل نشر التقرير في 18 أكتوبر وتحديثه في 20 أكتوبر. وصرح Tracy Clayton باسم Muse بأن الشركة أوقفت الوظيفة مؤقتاً لمراجعة التقرير وتقييم آلية اكتشاف الروابط. وأعادت Claroc فحص 40 رابطاً بعد الإيقاف في 20 أكتوبر، وتأكدت من عدم إمكانية فتح أي منها.
ولا تملك Claroc أدلة على استغلال هذه الروابط بشكل مسيء، كما يظل عدد الروابط التي تحوي بيانات حساسة غير محدد، ولم يعلن عن موعد لإعادة تفعيل الميزة. وتوصي الشركة المؤسسات بحصر مستخدمي Muse، وافتراض علنية أي محتوى تتم مشاركته، مع توجيه بحجب نطاقات الوكيل على مستوى الشبكة في حال تعذر مراقبة الاستخدام.
تندرج هذه الحادثة ضمن سلسلة حوادث مشابهة لفهرسة محادثات الذكاء الاصطناعي، حيث ظهرت محادثات مشتركة من ChatGPT ضمن نتائج محرك بحث Google في أغسطس 2025. كما سُجلت سابقاً ثغرة في تطبيق Muse على نظام macOS تسمح بإعادة توجيه الإملاء الصوتي.