أعلنت Microsoft في 14 أكتوبر 2026 التحرك لتفكيك سوق إجرامية ناطقة بالصينية، تقول إنها مكنت من إرسال أكثر من مليار رسالة احتيالية منذ مطلع 2026، استهدفت أكثر من 75 ألف مؤسسة، وطالت مستهلكين ومؤسسات في أكثر من 150 دولة. وشاركت في العملية جهات أمنية يابانية وأمريكية وشركات تقنية وأمن سيبراني، بينها Resecurity التي اشترى باحثوها رخصة إحدى أبرز أدوات الشبكة وحللوها من الداخل.
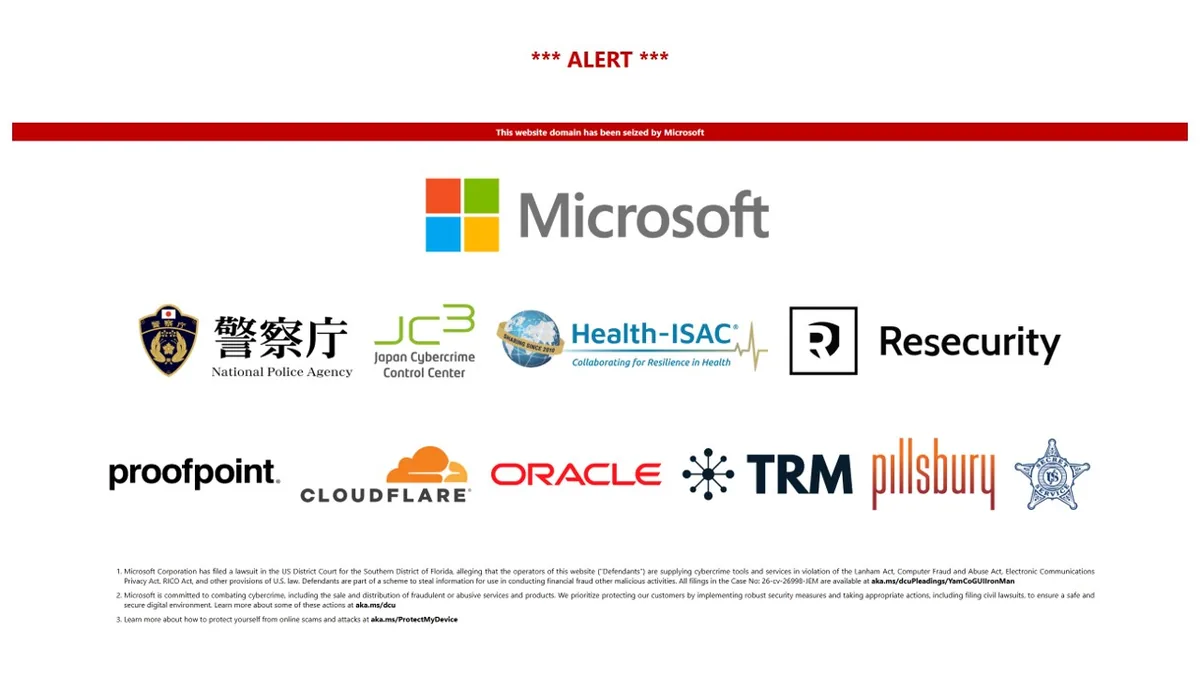
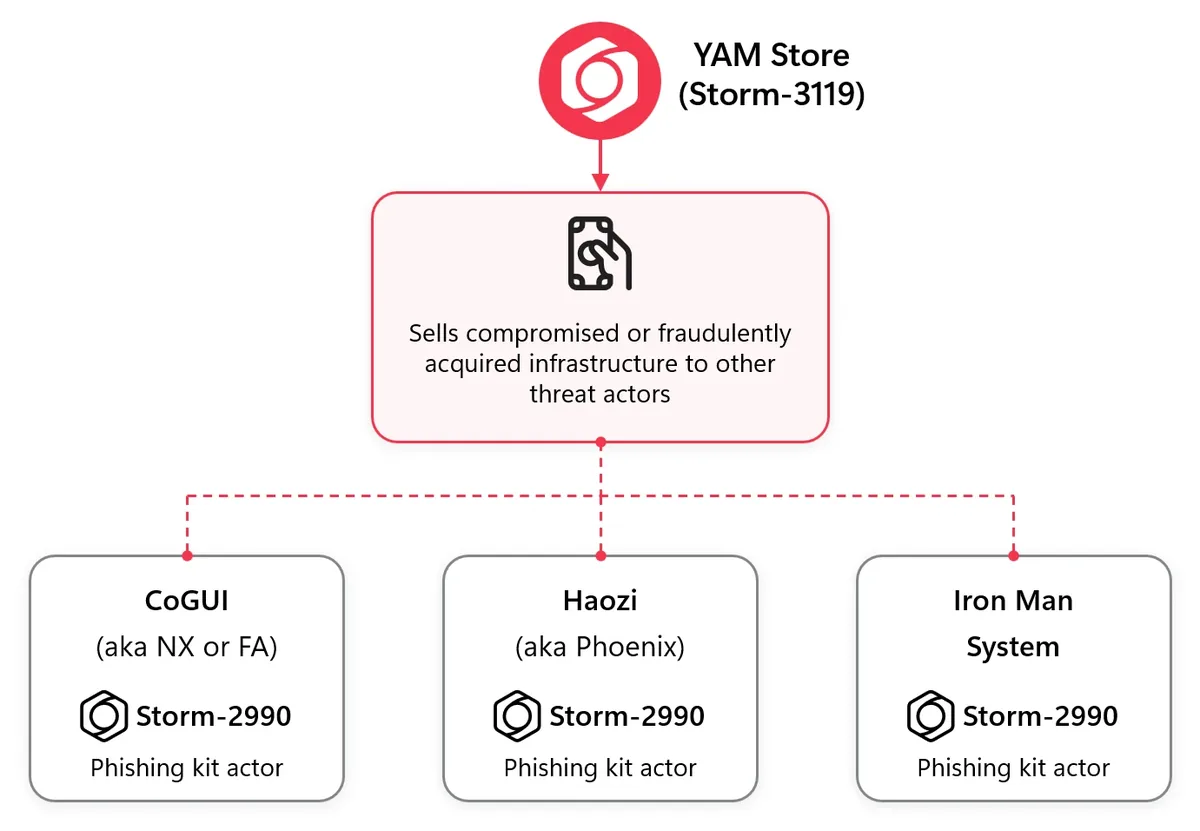
وبأمر من محكمة فيدرالية أمريكية في فلوريدا، صادرت Microsoft ومركز تبادل معلومات الأمن السيبراني في القطاع الصحي (Health-ISAC) نطاقات ثلاث خدمات: متجر YAM Store الذي يبيع حسابات Microsoft وGoogle مخترقة، وحزمتي التصيد CoGUI وIron Man. كما عطلت الشركة أكثر من 20 ألف حساب مرتبط بالمتجر، وتحجب أكثر من 100 ألف نطاق مستخدم للانتحال والاحتيال. وتقول إن مشغلي هذه الخدمات جنوا عشرات ملايين الدولارات، ولم تذكر أي اعتقالات.
بدأت القصة أواخر 2025، حين نبهت وكالة الشرطة الوطنية اليابانية (NPA) شركة Microsoft إلى حملات رسائل خبيثة تستهدف أشخاصاً في اليابان. وقاد تتبع الحملات إلى سوق ناطقة بالصينية يصعب اختراقها على غير الناطقين باللغة، فاتسع التحقيق ليصبح دولياً، إذ لم تكن أي جهة وحدها تملك الصورة الكاملة.
واستعان مركز مكافحة الجرائم السيبرانية الياباني (JC3) بشبكة تضم أكثر من 130 مؤسسة لقياس حجم النشاط وربط حوادث متفرقة بنمط واحد. وقدم Health-ISAC صورة عن أثر النشاط في مؤسسات الرعاية الصحية. وقدمت Resecurity دعماً استخبارياً وتحقيقياً، إذ مكنت عمليات الشراء التجريبية والعمل معها المحققين من الوصول إلى Iron Man، بحسب Microsoft. كما قدمت Cloudflare وOracle وProofpoint وTRM Labs معلومات ودعماً تحقيقياً، وتبادلت Microsoft المعلومات مع جهاز الخدمة السرية الأمريكي (USSS) وجهات دولية أخرى.
وبحسب Microsoft، استهدفت أكثر من 750 مليون رسالة عملاءها وحدهم. وطالت الهجمات خصوصاً مؤسسات في قطاعات الصحة والمال وتجارة الجملة وتقنية المعلومات في اليابان والولايات المتحدة وأستراليا والهند.
داخل المصنع
لم تكن هذه السوق وكراً للمحتالين، بل كانت تعمل كمتجر إلكتروني يتصفح فيه الزبائن المنتجات ويقارنون الأسعار. فمتجر YAM Store، بحسب فريق استخبارات التهديدات في Microsoft، كان يستولي على بيئات Microsoft 365 وAzure التعليمية ويبيع حساباتها وتراخيصها ومساحات تخزينها. وأحياناً استحوذ مشغلوه على نطاقات منتهية لمنظمات غير ربحية ومؤسسات تعليمية، وأعادوا بناء مواقعها لتبدو نشطة. أما مطورو حزم التصيد فباعوا أدواتهم بالاشتراك، وبحلول منتصف 2026 كان Iron Man يحل تدريجياً محل CoGUI. وكان الدفع بعملات مشفرة منها USDT وEthereum.
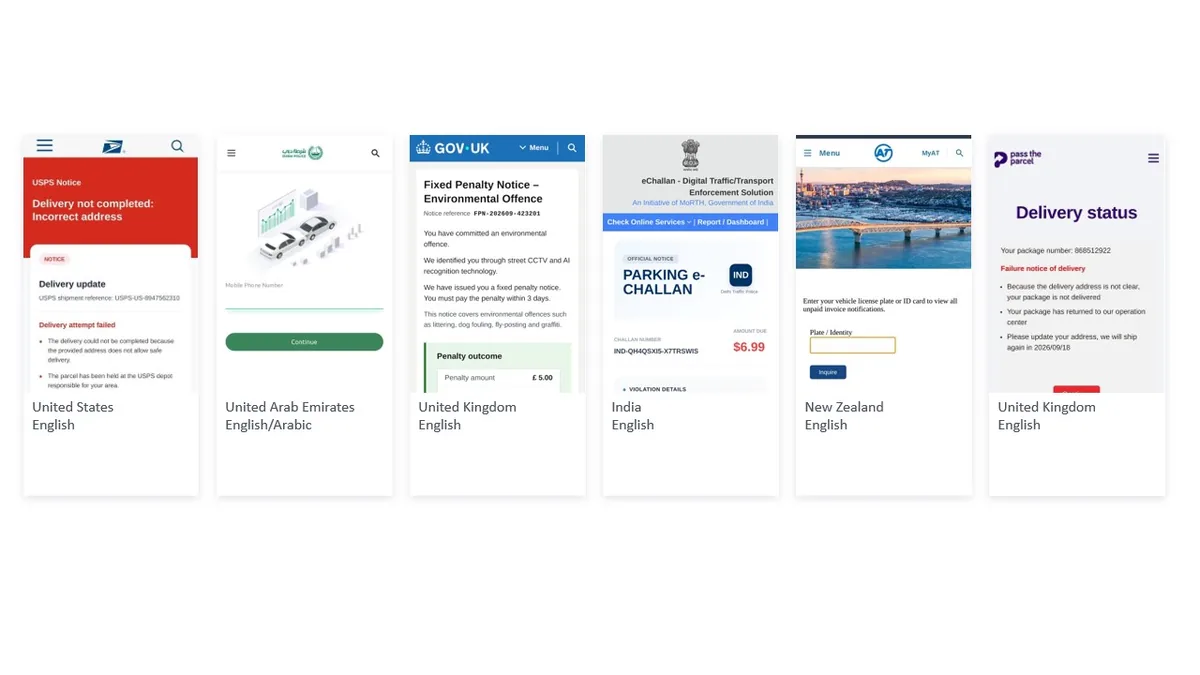
وجاءت أوضح صورة عن هذا المصنع من تقرير Resecurity. فقد اشترى باحثوها رخصة Iron Man وشغلوها في مختبر معزول، فوجدوا كتالوجاً من 2,360 قالباً يغطي 130 دولة ومنطقة. والفئة الأكبر تنتحل شركات الشحن والبريد، تليها هيئات الضرائب ثم البنوك، وفي الصدارة DHL بـ 37 قالباً. وكان الكتالوج ينمو بين 132 و322 قالباً جديداً أو محدثاً شهرياً بين أبريل وأغسطس 2026، وأضيف آخرها في 1 أكتوبر.
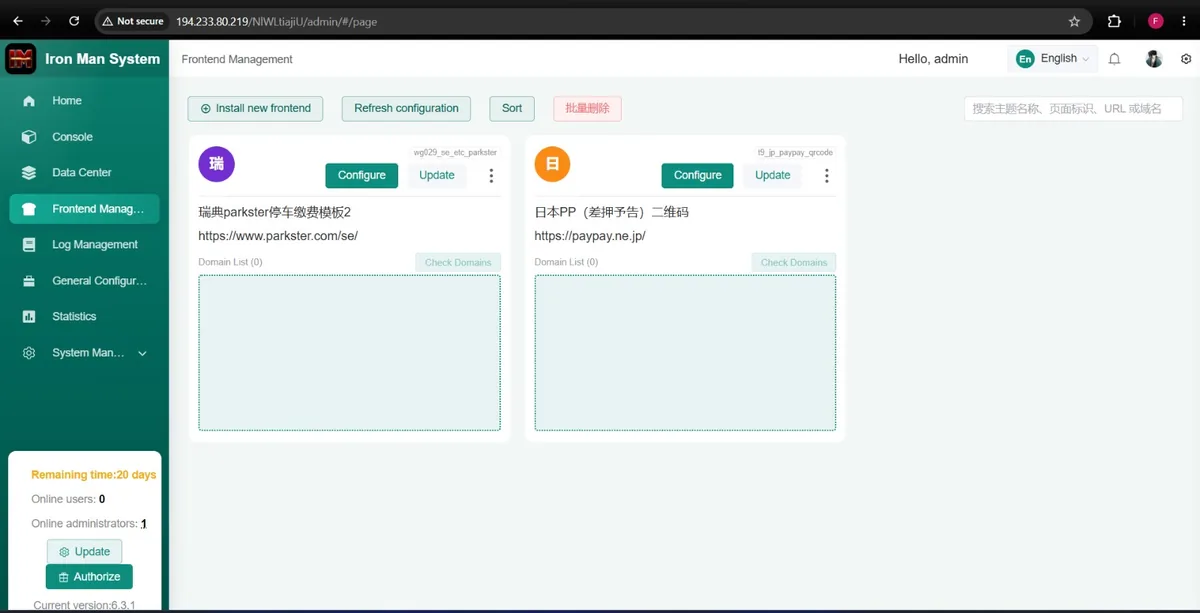
ولا تكتفي الحزمة بصفحة مزيفة. فالمشغل يتلقى تنبيهات فورية على Telegram كلما تفاعل الضحية مع الصفحة، من إدخال كلمة المرور إلى بيانات البطاقة ورمز التحقق، ويتابع تقدمه خطوة بخطوة ويتحكم يدوياً في ما يظهر له بعدها. وبحسب Resecurity، تحفظ الحزمة مع بيانات البطاقة سلعة مختارة من كتالوج بضائع خاص بكل دولة.
والأهم أن الباحثين وجدوا نقطة ضعف في نموذج العمل نفسه. فالحزمة تتحقق من رخصتها كل 20 ثانية تقريباً عبر خادم واحد يديره البائع، وتعطيله كفيل بإضعاف كل نسخة منتشرة دفعة واحدة. أي أن النموذج الذي يحمي أرباح البائع يصبح نقطة ارتكاز للمدافعين.
وتنبه Microsoft إلى أن ورود اسم مؤسسة أو جهة حكومية في هذه القوالب لا يعني أن أنظمتها اخترقت.
تظهر الإمارات ضمن أمثلة قوالب Iron Man التي نشرتها Microsoft. ومع أن التقارير لا تذكر أرقاماً عن المنطقة، فإن اشتراكاً واحداً يكفي لأي محتال كي ينتحل بنكاً أو هيئة محلية في عشرات الدول بقوالب جاهزة، دون أن يبني موقعاً بنفسه، وهو ما تقول Microsoft إنه يخفض عتبة الدخول أمام مجرمين أقل مهارة.
وبعض الحملات ذهبت أبعد من سرقة كلمات المرور، فاستغلت آلية تسجيل الدخول برمز الجهاز (device code). وفيها يستدرج الضحية إلى إدخال رمز على صفحة Microsoft الأصلية، فيحصل المهاجم على مفتاح دخول إلى الحساب دون أن يرى كلمة المرور أصلاً.
وللوقاية، الأسلم ألا يضغط المستخدم على روابط رسائل الشحن أو المخالفات وأن يدخل إلى تطبيق الجهة الرسمي مباشرة، وألا يشارك رمز التحقق المؤقت مع أي صفحة أو شخص لم يبدأ هو التواصل معه. وعلى المؤسسات اعتماد وسائل تحقق مقاومة للتصيد مثل مفاتيح المرور (passkeys)، وتضييق صلاحيات المديرين العامين، وتقييد تسجيل الدخول برمز الجهاز حيث لا تحتاجه.
ما بعد الضربة
مصادرة النطاقات لا تعني نهاية المنظومة، إذ تقول Microsoft إنها مستمرة في تفكيك العملية، والسوق أثبتت قدرتها على التجدد حين استبدلت CoGUI بـ Iron Man خلال أشهر.
لكن قيمة العملية في منطقها؛ أي ضرب الموردين بدل مطاردة الرسائل واحدة تلو الأخرى. فالمرسل الفردي يستبدل بسهولة، أما سقوط المورد فيربك كل المحتالين الذين يعتمدون عليه. وتؤكد العملية أيضاً أن مواجهة هذه الصناعة تتجاوز قدرة أي جهة منفردة: بلاغ من شرطة وطنية، وشبكة مؤسسات، وباحثون حللوا الأداة، وشركة تملك المنصات، ومحكمة منحت الغطاء القانوني.