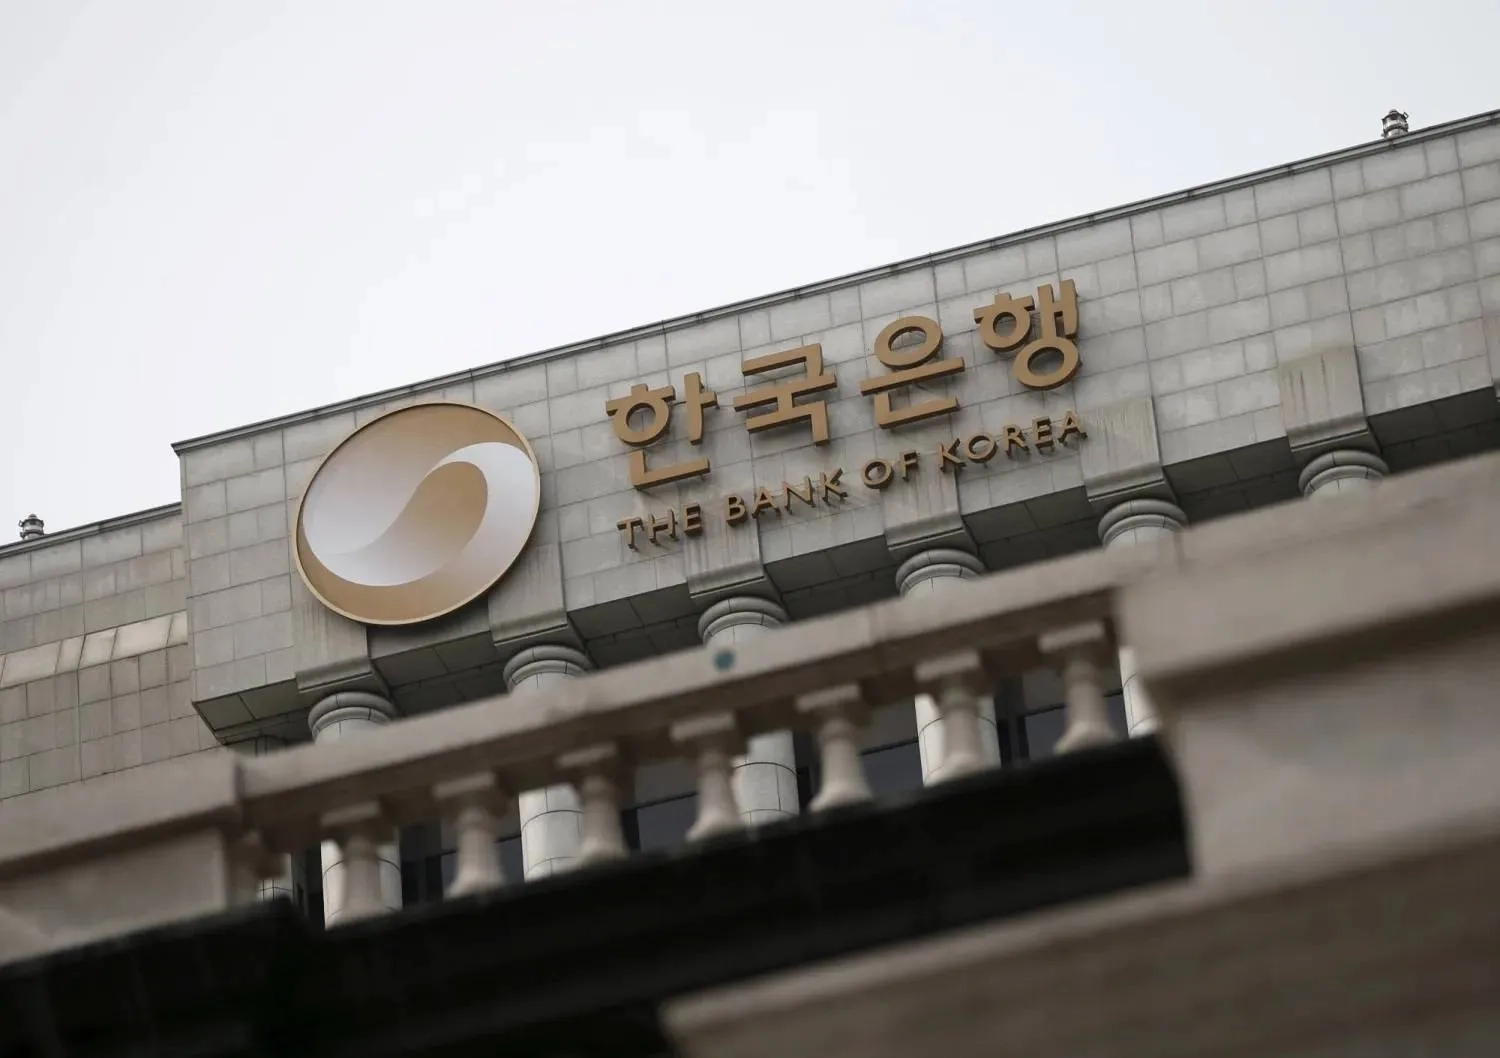
كشفت بيانات مسربة عن تعرض نظام التدريب الإلكتروني في بنك كوريا المركزي، والذي يديره مقاول خارجي، لاختراق أمني أدى إلى وصول غير مصرح به لمعلومات شخصية تخص العشرات من موظفي البنك. وقعت الحادثة في الفترة ما بين 9 مايو و8 يونيو 2026، بعد أن تمكن المهاجمون من اختراق بيئة عمل المقاول المستضافة على منصة GitHub. ورغم الإبلاغ الداخلي عن هذا الاختراق في شهر يونيو الماضي، لم تُكشف تفاصيله للعلن إلا مؤخراً، ما وضع الجاهزية الأمنية للبنك تحت طائلة التدقيق البرلماني والإعلامي.
وفقاً للبيانات التي قدمها البنك للنائب لي جونغ-ووك من حزب قوة الشعب المعارض، شملت التسريبات أسماء الموظفين، وعناوين بريدهم الإلكتروني، وأرقام هواتفهم، بالإضافة إلى مناصبهم، ومهامهم الوظيفية، وكلمات المرور الخاصة بهم.
تداعيات الاختراق والتدقيق البرلماني
أوضح مسؤول في البنك المركزي أن المقاول أبلغهم بالاختراق في 11 يونيو، وفي اليوم التالي بادر البنك بإخطار الموظفين المتضررين ولجنة حماية المعلومات الشخصية. وحتى الآن، لم تتوفر معلومات مؤكدة حول ما إذا كانت اللجنة قد فتحت تحقيقاً رسمياً أو توصلت إلى نتائج محددة.
في هذا السياق، شدد النائب لي جونغ-ووك على ضرورة ألا يتعامل البنك المركزي بتهاون مع حوادث تسريب بيانات الموظفين أو الانقطاعات المتكررة في مواقعه الإلكترونية، مطالباً إياه بتقييم أسباب هذه الحوادث ومراجعة منظومته الأمنية لفرض تدابير وقائية صارمة، في حين لم يصدر عن البنك حتى الآن أي تعقيب رسمي للرد على هذه الانتقادات.
التفاوت في التقديرات
شهدت التقارير الإعلامية تبايناً حول العدد الدقيق للمتضررين، إلا أنها أشارت إلى عدد يتراوح بين 180 و186 موظفاً.
ولا تُعد هذه الحادثة الأولى من نوعها للبنك، إذ سبق أن تعرض في 23 يونيو 2023 لتسريب بيانات إثر نشر استمارة توظيف لمساعد إحصائي على موقعه عن طريق الخطأ، قبل تدارك الأمر وحذفها في اليوم التالي.
وتتزامن هذه الحادثة مع تقرير للشرطة الكورية الجنوبية في يوليو 2026 كشف عن رصد 370 حالة تسريب لرموز الوصول الشخصية على منصة GitHub.
تصاعد الهجمات وتوزعها الإحصائي
يأتي الكشف عن هذا الاختراق في ظل تصاعد ملحوظ في الهجمات السيبرانية التي تستهدف أنظمة البنك ومواقعه الإلكترونية. فقد سجلت السجلات الأمنية 2063 محاولة اختراق بين عام 2021 وأغسطس 2026. ورغم انخفاض الهجمات تدريجياً في السنوات الماضية، من 1557 حالة في عام 2021 إلى 192 في 2022، ثم 97 في 2023، و52 في 2024، وصولاً إلى 30 حالة في 2025، إلا أن الأشهر الثمانية الأولى من عام 2026 شهدت طفرة مقلقة بتسجيل 135 محاولة، وهو ما يمثل زيادة قدرها 4.5 ضعف إجمالي المحاولات المسجلة في العام الماضي بأكمله.
وتوزعت التهديدات خلال العام الجاري بين 125 محاولة وصول غير مصرح به و10 هجمات ببرمجيات خبيثة. أما بالنظر إلى الفترة الممتدة من 2021 حتى أغسطس 2026، فقد شملت التهديدات 1951 محاولة وصول غير مصرح به، و95 هجوماً ببرمجيات خبيثة، و16 محاولة لجمع المعلومات، بالإضافة إلى هجوم واحد لحجب الخدمة الموزع (DDoS). وجاءت الغالبية العظمى من هذه المحاولات من خارج كوريا بواقع 2024 هجوماً، مقابل 39 محاولة داخلية، واستهدفت بشكل رئيسي الموقع العام للبنك، وموقع الإحصاءات، والمكتبة الإلكترونية.
ويعزو البنك التفاوت في الأرقام، ولا سيما الانخفاض الكبير في عام 2022، إلى التحديثات الأمنية التي أجراها، والتي شملت نقل خادم البريد الإلكتروني إلى البيئة السحابية وتطبيق قواعد صارمة لتسجيل الدخول.
ويُعد هذا مؤشراً على أن الإحصائيات لا تعكس حجم التهديدات فحسب، بل تعكس أيضاً كفاءة قدرات الرصد والمراقبة. وعلى الرغم من وفرة هذه البيانات، لم تُحدد المصادر طبيعة الثغرة التقنية التي استُغلت في نظام المقاول، كما لم يُكشف عن اسم الجهة المتعاقدة، لتبقى هوية المهاجمين ودوافعهم الحقيقية مجهولة حتى الآن.