كشفت OpenAI في 4 نوفمبر 2026 عن مسار عمليات (Pipeline) آلي متكامل لاكتشاف الثغرات الأمنية واستغلالها ومعالجتها، يعتمد على نموذج سيبراني مستقبلي لم تكشف عن اسمه، وجرى اختباره على نواة Linux. أسفرت عملية تشغيل واحدة منتصف أكتوبر 2026 عن 2,308 نتائج مرشحة، أعيد إنتاج 1,724 ثغرة منها، لتستقر الحصيلة النهائية عند 948 ثغرة متميزة لرفع الصلاحيات المحلية (LPE)، يقترن بكل منها استغلال وظيفي يمنح مستخدماً محلياً محدود الصلاحيات وصولاً كاملاً بصلاحيات الجذر.
يعتمد المسار على معمارية من خمس مراحل. يتولى وكلاء الاستطلاع مبدئياً تحديد أجزاء النواة المتاحة للمستخدمين محدودي الصلاحيات، واستهدفت العملية 5,034 هدفاً برمجياً تضم نحو 2.8 مليون سطر، ما يمثل 7% تقريباً من الشيفرة المصدرية. تنتقل العمليات لاحقاً إلى وكلاء التحليل لفحص الثغرات، حيث تُعاد كل نتيجة ضمن بيئة معزولة لتقييم إمكانية الاستغلال وكتابة التصحيحات البرمجية اللازمة، لتختتم الدورة بمراجعة بشرية متخصصة للاستغلال والتصحيح ومستوى الخطورة المقترح قبل إبلاغ المشرفين.
استغرقت عملية إعادة إنتاج 1,724 ثغرة، تمثل 74.7% من النتائج المرشحة، 30 ساعة عمل. وأثمر الفرز الأولي عن 313 مرشحاً لتسريب المعلومات و1,238 مرشحاً لرفع الصلاحيات، ليولد وكلاء الاستغلال 291 إثبات مفهوم لتسريب البيانات و1,169 استغلالاً وظيفياً لرفع الصلاحيات. وعقب إجراء تحليل المتغيرات، تقلص العدد إلى 948 ثغرة متميزة أُرفقت بتصحيحات مرشحة من الشركة.
خضعت الاستغلالات للاختبار على آلات افتراضية تعمل بنظام مكتبي قياسي مزود بآليات الحماية المعتادة مثل SMEP وSMAP وKASLR، دون الإفصاح عن هوية التوزيعة.
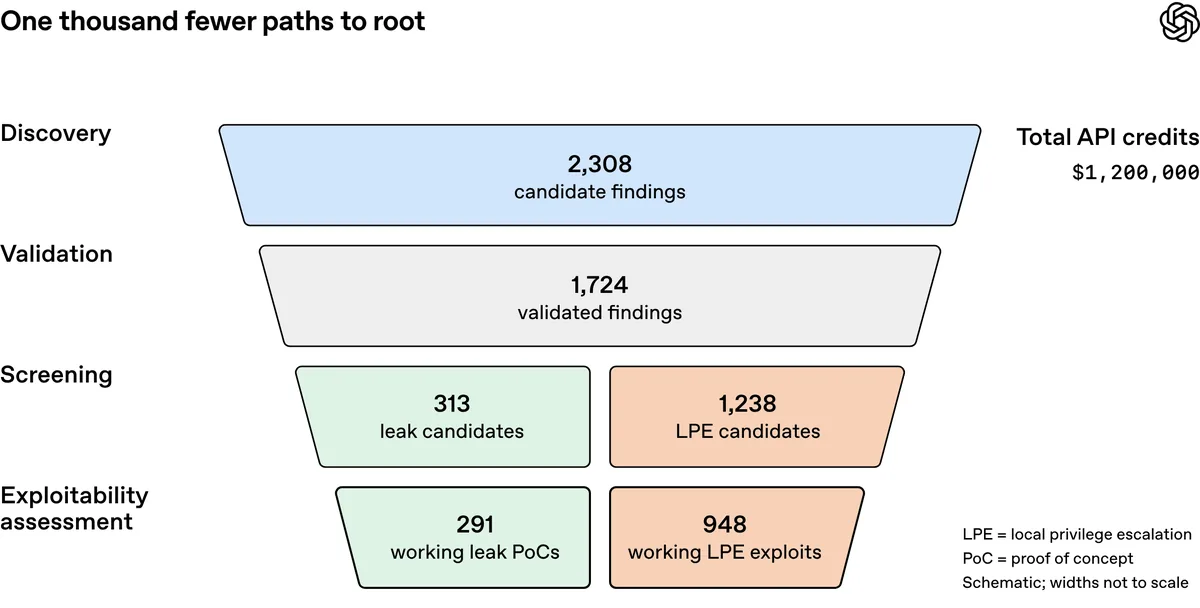
قدرت OpenAI تكلفة التشغيل بنحو 1,213,430 دولاراً أمريكياً مستهلكة من رصيد واجهة برمجة التطبيقات، بمتوسط يبلغ 1,279 دولاراً لكل استغلال. وتعتبر الشركة هذا الرقم حداً أعلى نظراً لأن الهدف الاستراتيجي للتجربة تركز على قياس القدرات التقنية للنموذج وليس الكفاءة المالية. وبمقارنة هذه النتائج مع المكافآت التاريخية لبرامج Pwn2Own وTyphoonPWN لثغرات رفع الصلاحيات في Linux، والبالغة بين 20 ألفاً و70 ألف دولار، تتراوح القيمة الافتراضية للاستغلالات المكتشفة بين 18.9 و66.3 مليون دولار.
وظف الوكلاء ما لا يقل عن 10 تقنيات استغلال جديدة كلياً ضمن عينة شملت 166 استغلالاً، تضمنت تقنيتين لإعداد صفحات الذاكرة بهدف تعزيز موثوقية الاستغلال، وخمس تقنيات تعتمد حصراً على البيانات لاكتساب الصلاحيات. وأكد خبراء مستقلون في استغلال النواة حداثة هذه التقنيات، في حين احتفظت الشركة بالتفاصيل التقنية الدقيقة لدواعٍ تتعلق بالسلامة والأمن.
وأظهر مشرفو نواة Linux استجابة سريعة لجهود المعالجة. فبعد مرور 10 أيام على انتهاء المسح، دمجت تصحيحات 61 ثغرة لرفع الصلاحيات في النواة الأساسية، وتوفرت تصحيحات مرحلية لـ43 ثغرة أخرى، بينما تخضع 299 ثغرة للنقاش العلني. وأكدت الشركة إرسال مئات التقارير والتصحيحات المتعلقة بالثغرات الحرجة بناء على توجيهات مجتمع مطوري النواة، مع الالتزام بمواصلة تسليم البقية تدريجياً بالتعاون مع شركاء مبادرة Patch the Planet.
سجل تشغيل أولي سابق لمسار العمليات 200 استغلال ناجح، كشفت المراجعة البشرية لاحقاً أن 20 منها حققت وصول الجذر عبر ثغرة يوم صفر (Zero-Day) مغايرة لتلك المستهدفة أساساً، ما دفع OpenAI لإضافة آلية تحقق مستقلة لضمان التزام كل استغلال بثغرته المقصودة. واستنتجت الشركة أن الحسابات محدودة الصلاحيات على الأنظمة غير المحدثة تعادل وظيفياً وصول الجذر للمهاجمين ذوي الموارد العالية على المديين القريب والمتوسط، موصية بضرورة عزل التطبيقات باستخدام أدوات متقدمة مثل Firecracker وgVisor.
يشكل هذا التطور توسعاً لإعلان OpenAI في يونيو 2026 عن قدرة نموذجها GPT-5.5-Cyber على تحديد ثغرات النواة وتوليد 24 استغلالاً لرفع الصلاحيات، ليتحول الآن إلى مسار شامل يغطي مراحل الاكتشاف والتحقق وتقييم الاستغلال وصياغة التصحيحات.
يتزامن هذا النشر مع تقييم أصدره المركز الوطني للأمن السيبراني في المملكة المتحدة (NCSC)، والذي أكد أن أدوات الأمن السيبراني المدعومة بالذكاء الاصطناعي ضاعفت معدلات اكتشاف ثغرات يوم صفر (Zero-Day) بشكل ملحوظ، محذراً المؤسسات بضرورة تحديث بروتوكولات الاختبار والتصحيح. ويتوافق هذا مع تقارير سابقة حول اكتشاف نموذج ذكاء اصطناعي من شركة Anthropic لثغرات حرجة في أنظمة Chrome وLinux وWindows.
ويفتقر تقرير OpenAI إلى قائمة بمعرفات الثغرات الرسمية، واسم النموذج المستخدم، وهوية توزيعة Linux المستهدفة، وتستند جميع الإحصائيات والأرقام الواردة إلى بيانات الشركة الداخلية دون خضوعها لتدقيق من جهات مستقلة.