تقوم رؤية السعودية 2030 على موجة غير مسبوقة من التحول الرقمي. ففي القطاعين العام والخاص، تتسابق الجهات إلى تحديث الخدمات المقدمة للمواطنين، وإطلاق منتجات وخدمات تجارية جديدة، واستخلاص رؤى آنية من بياناتها. غير أن هذه الطموحات كلها رهن بمتطلب أساسي واحد: قدرة حاسوبية فورية، قابلة للتوسع، وقادرة على الصمود.
وفي اقتصاد سريع الحركة، قد يكون الوقت ورأس المال اللازمان لشراء البنية التحتية التقليدية لتقنية المعلومات وبنائها وتأمينها هما الفارق بين ريادة السوق وتفويت الفرصة. والحوسبة السحابية تزيل هذا العائق، إذ تمنح الجهات وصولاً فورياً إلى بنية تحتية متقدمة وخدمات رقمية يستغرق بناؤها داخلياً أشهراً، وربما سنوات.
لكن السرعة بلا أمن لا تدوم. وما أؤكده دائماً أن تبني أي تقنية جديدة، بما يصاحبها من مخاطر سيبرانية، قرار أعمال في جوهره. فالعوائد الاستراتيجية، نمواً تجارياً كانت أم خدمات أفضل للمواطنين، لا تنفصل في التقييم عن متطلبات الالتزام والصمود السيبراني ومخاطر السمعة. ومبررات تبني الحوسبة السحابية مقنعة للجهات السعودية الساعية إلى مستهدفات رؤية 2030، شرط أن يرسم الأمن والالتزام ملامح الاستراتيجية منذ اليوم الأول.

أبرز أخبار الأمن السيبراني في السعودية والعالم، كل أسبوع في بريدك.
تبني أي تقنية جديدة، بما يصاحبها من مخاطر سيبرانية، قرار أعمال في جوهره.
سلطان الطخيم
رئيس الأمن والالتزام (CISO) في Google Cloud بالمملكة العربية السعودية
أهمية تبني الحوسبة السحابية لرؤية 2030
بناء مركز بيانات داخلي وتشغيله مسؤولية جسيمة ومستمرة. فإلى جانب المرافق والأجهزة والشبكات، على الجهة أن تستثمر باستمرار في تقنيات أمنية متخصصة، وأن تستقطب كفاءات الأمن السيبراني النادرة وتدربها وتحافظ عليها. والأهم أن الجهة التي تشغل مركز بياناتها بنفسها تتحمل وحدها العبء التشغيلي الكامل للدفاع عنه: تقييم كل ثغرة، ومعالجة كل مسار تهديد، والحفاظ على الجاهزية على مدار الساعة مع تطور التقنية.
وقد أدركت المملكة قصور هذا النموذج التقليدي، فبادرت مبكراً إلى ترسيخ نهج يرتكز على الحوسبة السحابية، وضعت أساسه سياسة الحوسبة السحابية أولاً (Cloud First Policy) التي أصدرتها وزارة الاتصالات وتقنية المعلومات (MCIT)، وحثت بها الجهات الحكومية على إعطاء الأولوية للحلول السحابية في كل استثمار جديد في تقنية المعلومات.
ويحمل المقدمون العالميون للخدمات السحابية فائقة السعة (Hyperscalers) هذا العبء الثقيل بفضل وفورات الحجم. فهم يشغلون بنية تحتية قادرة على الصمود في مناطق سحابية حول العالم، ومنها اليوم المملكة العربية السعودية، ويقدمون بذلك هندسة بمستوى عالمي، وأفضل الممارسات المعمارية المحكمة، وقدرات الدفاع الأمني متعدد المراحل (Defense-in-Depth) التي يصعب على معظم المنشآت أن تبني مثلها منفردة.
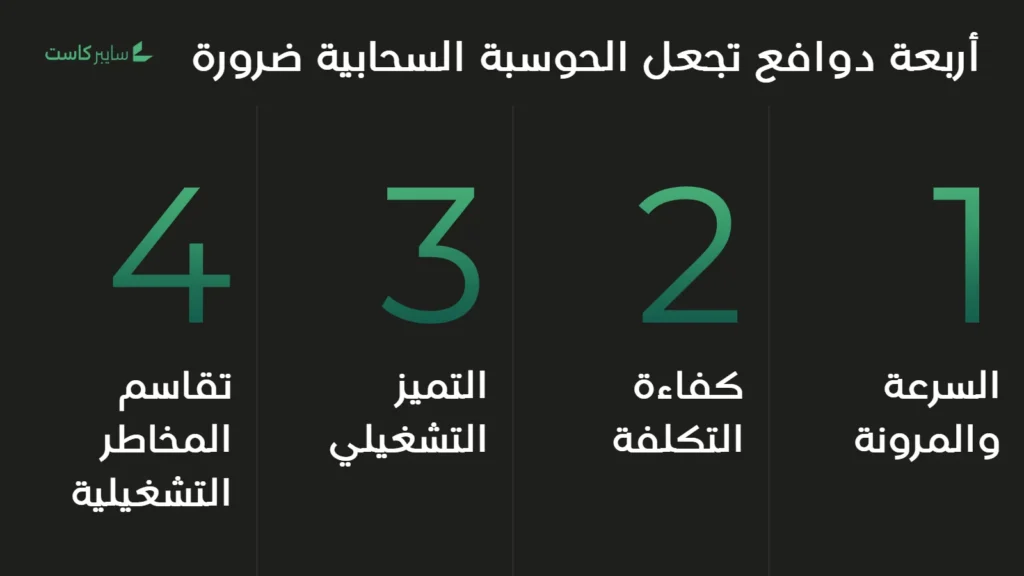
وأرى أن أربعة دوافع أساسية تجعل الحوسبة السحابية ضرورة للجهات الحكومية ومنشآت القطاع الخاص على حد سواء:
- السرعة والمرونة: التوفير السريع لموارد الحوسبة والشبكات يختصر زمن الوصول إلى السوق، ويعجل تحقيق مؤشرات الأداء الرئيسية للتحول الرقمي.
- كفاءة التكلفة: الانتقال من نفقات رأسمالية (CapEx) كبيرة تدفع مقدماً إلى نماذج تشغيلية قائمة على الاستهلاك يمكن توقع تكلفتها.
- التميز التشغيلي: إسناد الصيانة الاعتيادية للبنية التحتية إلى مقدم الخدمة، فتتفرغ الكفاءات الداخلية للابتكار في صميم الأعمال.
- تقاسم المخاطر التشغيلية: في نموذج المسؤولية المشتركة للحوسبة السحابية، ينتقل جزء كبير من العبء التشغيلي لتأمين البنية التحتية المادية والأساسية إلى مقدم الخدمة السحابية (CSP).
وزاد الذكاء الاصطناعي تبني الحوسبة السحابية إلحاحاً، ونقل المسار الرقمي للمملكة من مرحلة “الحوسبة السحابية أولاً” إلى عصر “الذكاء الاصطناعي أولاً”. ففي السنوات القليلة الماضية، تحول الذكاء الاصطناعي التوليدي، القائم على النماذج اللغوية الكبيرة (LLMs)، من قدرة تجريبية إلى عامل تميز أساسي في الأعمال. وبدلاً من انتظار شراء أجهزة متخصصة وبناء بنية تحتية جاهزة للذكاء الاصطناعي من الصفر، تستطيع الجهات أن تستخدم بأمان أحدث نماذج الذكاء الاصطناعي والمنصات المدارة مباشرة عبر مقدم الخدمة السحابية.
ولا يقل عن ذلك أثراً توفر استضافة البيانات داخل المملكة (Data Residency). ففي السابق، كانت الجهات السعودية أمام خيارين صعبين: الاستثمار الكبير في مراكز بيانات داخلية محلية، أو الاعتماد على مناطق سحابية دولية خارج المملكة، بما يعرض أحمال العمل الحساسة لتحديات سيادة البيانات وتأخر الاستجابة. أما اليوم، ومع تشغيل مناطق سحابية فائقة السعة داخل المملكة العربية السعودية، فإن بيانات الجهة تبقى داخل البلاد، تدعمها فرق محلية، وتحميها ضوابط صارمة لصلاحيات الوصول الإداري، وتحكمها عقود مع كيانات قانونية سعودية. وللمؤسسات التي تقود مبادرات رؤية 2030، ومنها المشاريع الكبرى في المملكة، يزيل ذلك آخر عائق أمام الاستثمار الواسع في الحوسبة السحابية.
الابتكار قرار أعمال
تحقيق التوازن الصحيح بين سرعة الابتكار وصرامة الأمن من أبرز تحديات القيادة في عصرنا. وهذا التجاذب ليس جديداً، لكن الصعود السريع للحوسبة السحابية والذكاء الاصطناعي المؤسسي ضاعف حجمه وما يترتب عليه.
بأي سرعة ينبغي أن تتحرك الجهة، وكم من القيود ينبغي أن تفرض ضوابطها الأمنية على هذه السرعة؟ لا معادلة واحدة تصلح للجميع. وعملياً، على كل جهة أن تحدد موقعها بين المخاطرة والابتكار. فقد تتعمد مؤسسة، في قطاع حساس شديد التنظيم مثلاً، أن تضبط سرعة ابتكارها عند 4 من 10 لتعطي الأولوية للضوابط الصارمة، بينما تعمل شركة تجارية تسعى إلى تغيير قواعد السوق عند 7 أو 8 بارتياح. وتحديد الوضع المناسب لكل مبادرة يحتاج إلى حكم مدروس من القيادة التنفيذية.
وبلوغ هذا التوازن يتطلب تعاوناً منظماً بين عدة أطراف:
- قادة الأعمال: يحددون الأهداف الاستراتيجية والمستهدفات التجارية والمستوى المقبول للمخاطر.
- الفرق التقنية: تصمم المنصات ومسارات العمل اللازمة لتحقيق هذه النتائج بسرعة.
- قادة الأمن السيبراني والالتزام: يقيمون مستوى التعرض للتهديدات، ويحددون الالتزامات التنظيمية الوطنية، ويدمجون ضوابط الحوكمة الداخلية منذ البداية.
ولهذا التلاقي تحديداً ارتقى منصب الرئيس التنفيذي لأمن المعلومات (CISO) إلى مستوى الإدارة التنفيذية، وصار ارتباطه المباشر بالرئيس التنفيذي يزداد شيوعاً. فمن يشغل هذا المنصب اليوم أكثر من مجرد حارس بوابة تقني فحسب، هو شريك أعمال استراتيجي يعين جهته على الابتكار الجريء وهي على بصيرة تامة بمخاطر الأمن السيبراني وخصوصية البيانات.
سيادة البيانات ومشهد تنظيمي أوضح
أقرت المملكة العربية السعودية في السنوات الأخيرة إصلاحات تنظيمية مفصلية في الأمن السيبراني وحوكمة البيانات والذكاء الاصطناعي. وتلتقي هذه الأطر عند هدف جامع: أن تبقى الأصول الرقمية للمملكة آمنة، خاضعة لسيادتها، وبمنأى عن الضغوط الجيوسياسية الخارجية، وتبدل العلاقات الدبلوماسية، والوصول غير المصرح به من خارج الحدود.
وعالمياً، وقعت حالات تدعو إلى الحذر، خضعت فيها بيانات وطنية أو مؤسسية حساسة مستضافة في الخارج لوصول أجنبي غير مصرح به أو لولاية قضائية أجنبية. وقد أدركت المملكة هذا الخطر الاستراتيجي مبكراً، فوضعت متطلبات واضحة تلزم ببقاء البيانات الحساسة والمصنفة، وخصوصاً المصنفة “سري” أو “سري للغاية”، داخل المملكة حصراً، وعقدت شراكات مع مقدمي الخدمات السحابية فائقة السعة العالميين لبناء بنية تحتية سحابية محلية تستوفي هذه المعايير.
وبذلك صار في وسع الجهات في المملكة أن تمارس استقلالاً وسلطة وتحكماً تشفيرياً كاملاً في بياناتها. فباجتماع الضمانات القانونية وضوابط السيادة التقنية، يستطيع العملاء فرض قيود صارمة تمنع نقل البيانات إلى خارج الحدود دون تصريح. وفي ما يخص البيانات الشخصية، يحدد نظام حماية البيانات الشخصية (PDPL)، النافذ منذ عام 2023، بوضوح الشروط التي يجوز بموجبها نقلها إلى خارج المملكة.
واليوم تعمل ثلاث جهات وطنية رئيسية بتكامل لبناء منظومة سحابية شفافة وناضجة:
- هيئة الاتصالات والفضاء والتقنية (CST): الجهة المنظمة لقطاع الحوسبة السحابية، تؤهل مقدمي الخدمات السحابية المحليين والدوليين وترخص لهم بالعمل في المملكة، وتعمل على تنمية السوق والاستثمار فيه.
- الهيئة الوطنية للأمن السيبراني (NCA): تحمي الوضع السيبراني الوطني بتقييم مقدمي الخدمات السحابية، وتنظيم الجهات الحكومية والجهات ذات البنى التحتية الوطنية الحساسة (CNI) وفق أطر صارمة، منها الضوابط الأساسية للأمن السيبراني (ECC) وضوابط الأمن السيبراني للحوسبة السحابية (CCC). والأهم أن ضوابط الهيئة تحدد التزامات مقدمي الخدمات السحابية والمشتركين فيها معاً.
- الهيئة السعودية للبيانات والذكاء الاصطناعي (سدايا): تتولى الاستراتيجية الوطنية للبيانات، وتصنيف البيانات، وحماية البيانات الشخصية بموجب نظام حماية البيانات الشخصية، والتبني المسؤول للذكاء الاصطناعي.
وبوجود جهة منظمة للتقنية، وأخرى للأمن السيبراني، وثالثة للبيانات والذكاء الاصطناعي تعمل في اتساق، صار مشهد الالتزام اليوم أوضح بكثير مما كان عليه قبل خمس سنوات، وهو ما يمنح الثقة للمنشآت المحلية والمستثمرين الدوليين. وإلى جانب هذه الجهات الثلاث التي يشمل اختصاصها كل القطاعات، تلتزم جهات القطاع العام بمعايير هيئة الحكومة الرقمية (DGA) للحوسبة السحابية الحكومية والخدمات الرقمية، وعلى المنشآت في القطاعات المنظمة، كالمصارف والأسواق المالية، أن تراعي أيضاً الأطر القطاعية، كالتي يصدرها البنك المركزي السعودي (ساما) وهيئة السوق المالية (CMA)، عند اختيار مقدم الخدمة السحابية وتصميم مناطق التأسيس السحابية (Landing Zones).
من يتحمل مسؤولية الأمن المستمر؟
في السابق، كان من أكبر أسباب تردد الجهات التي تدرس خيار الحوسبة السحابية شعورها بفقدان الرؤية والتحكم: إذا كانت أحمال عملنا على بنية تحتية تملكها شركة أخرى، فكيف نتأكد من أنها تحت مراقبة وحماية مستمرتين؟ وأي دعم سنجده عند وقوع حادثة سيبرانية جسيمة؟
الجواب في نموذج المسؤولية المشتركة والمصير المشترك (Shared Fate)، تسنده اتفاقيات مستوى الخدمة (SLAs) الملزمة والتعهدات الأمنية التعاقدية.
ففي الشراكة السحابية الناضجة، يحدد العميل الحد الأدنى الأمني المطلوب، ويشمل الرصد المستمر للتهديدات، والاطلاع على سجلات الأحداث، وإدارة الثغرات، والاستجابة للحوادث، والمعلومات الاستباقية (Threat Intelligence) القابلة للتطبيق، ثم يتحقق من أن منصة مقدم الخدمة تستوفي هذه المعايير أو تتجاوزها.
وفي المقابل، تقتضي المسؤولية المشتركة أن يتولى كل طرف ما يخصه فعلياً. فمقدم الخدمة السحابية يؤمن مراكز البيانات المادية والأجهزة والبنية السحابية الأساسية، ويبقى العميل مسؤولاً، بحسب نموذج الخدمة، سواء كان البنية التحتية كخدمة (IaaS) أو المنصة كخدمة (PaaS) أو البرمجيات كخدمة (SaaS)، عن تأمين ما يبنيه ويخزنه في السحابة، ومنه إدارة هويات الدخول والصلاحيات (IAM)، وإعدادات الشبكات، وحوكمة مفاتيح التشفير، والضوابط على مستوى التطبيقات. وتمنح أدوات إدارة الوضع الأمني السحابي (CSPM) الحديثة فرق الأمن رؤية مستمرة والتزاماً مؤتمتاً في بيئاتها السحابية، فتحول الضمان التعاقدي إلى أمن تشغيلي يمكن التحقق منه.
الصمود التشغيلي: إعداد “الخطة البديلة” لمواجهة التعطل
صار الصمود التشغيلي في صدارة أولويات مجالس الإدارة. ولا يكاد يخلو حوار مع قيادة تنفيذية اليوم من صيغة ما للسؤال الأساسي نفسه: ماذا يحدث إذا تعرضت بيئتنا السحابية الرئيسية لتعطل كبير أو انقطاع، وكيف نضمن استمرارية الأعمال؟
والإجابة تحتاج إلى استراتيجية شاملة للصمود التشغيلي مبنية على السيناريوهات. فسواء عملت الجهة في مراكز بياناتها أو في السحابة، عليها أن تختبر بصرامة سيناريوهات “ماذا لو”، من أعطال شبكة الكهرباء وانقطاع الكابلات البحرية إلى الهجمات السيبرانية المتقدمة والأضرار المادية في المرافق.
وفي البنى السحابية المعتادة، يحمي مقدمو الخدمات فائقة السعة من الأعطال على مستوى المرفق بالتكرار عبر عدة مناطق توافر داخل المنطقة السحابية الواحدة، فتبقى البيانات كلها داخل البلاد، ويتحوطون للتعطل الكامل للمنطقة بالتحويل التلقائي بين مناطق سحابية في مواقع جغرافية مختلفة. أما في المملكة العربية السعودية، فالتخطيط لانقطاع منطقة سحابية كاملة يحتاج إلى تفصيل إضافي: فالمتطلبات الصارمة لاستضافة البيانات داخل المملكة وسيادتها، في بعض القطاعات وتصنيفات البيانات، تمنع نسخ البيانات الحساسة إلى خارج حدود المملكة.
وللموازنة بين التوافر العالي والالتزام التنظيمي، ومنه متطلبات الفصل المادي بين المواقع ومخاطر التركز لدى مقدم خدمة واحد، تتبنى الجهات السباقة في المملكة ثلاثة نماذج معمارية رئيسية:
- السحابة الهجينة مع موقع احتياطي داخلي سيادي: الإبقاء على مركز بيانات ثانوي أو موقع مؤسسي للتعافي داخل المملكة، بعيد جغرافياً عن الموقع الرئيسي، يحفظ النسخ الاحتياطية المهمة ويديم العمليات الأساسية إذا تأثرت البيئة السحابية الرئيسية.
- تعدد السحابات داخل المملكة: تصميم أحمال العمل على منصتين لاثنين من مقدمي الخدمات فائقة السعة العاملين داخل المملكة العربية السعودية، كالجمع بين Google Cloud وMicrosoft Azure، أو بين AWS وOracle Cloud، فتبقى البيانات داخل الحدود الوطنية وتنخفض مخاطر التركز لدى مقدم خدمة واحد.
- التكرار بين المناطق السحابية وفق الأنظمة: حيث يسمح التصنيف التنظيمي وآليات النقل في نظام حماية البيانات الشخصية، ربط منطقة سحابية رئيسية في المملكة العربية السعودية بمنطقة دولية ثانوية، في دول الاتحاد الأوروبي مثلاً، لتحقيق تحويل تلقائي سلس وتكرار جغرافي عابر للقارات.
وأياً كان النمط المعماري المختار، يبقى الهدف واحداً: “خطة بديلة” مجربة تبقي الخدمات الحساسة عاملة والبيانات سليمة حين يقع غير المتوقع. واختيار نموذج الصمود المناسب عمل استراتيجي، خصوصاً في ظل المتغيرات الإقليمية والعالمية الراهنة، ويجب أن يوازن بين المتطلبات التنظيمية، وقواعد المسافة المادية ومخاطر التركز، والواقع الجيوسياسي، والزمن المستهدف للتعافي (RTO)، والمفاضلة بين التكلفة والعائد.
سرعة لا تأتي على حساب الأمن
لم تكن الجهات السعودية يوماً في موقع أفضل للاستفادة الكاملة من إمكانات الحوسبة السحابية. فهي تصل اليوم محلياً إلى أكثر قدرات الحوسبة والذكاء الاصطناعي تقدماً في العالم، يسندها أمن بمستوى مقدمي الخدمات فائقة السعة، ويحكمها إطار تنظيمي من أوضح الأطر في المنطقة وأكثرها استشرافاً للمستقبل.
لكن التقنية وحدها لا تضمن النجاح. فتبني الحوسبة السحابية قرار أعمال أولاً وقبل كل شيء. وحين تجمع القيادة التنفيذية أهداف الأعمال، ووضع الأمن السيبراني، والالتزام التنظيمي، والصمود التشغيلي في حوار واحد موحد منذ البداية، لا يبقى الأمن عائقاً، بل يصبح أساس السرعة.
والجهات التي تأخذ بهذا النهج هي التي ستبتكر بثقة، وتتوسع بأمان، وتقود المملكة العربية السعودية نحو التحقيق الكامل لرؤية 2030.