مع توسع المملكة العربية السعودية في خدمات الرعاية الصحية الرقمية والمتصلة، تزداد أهمية حماية بيانات المرضى عبر تأمين جميع الأجهزة التي تتعامل معها، بما في ذلك الطابعات والماسحات الضوئية.
بقلم سينثيل كومار
المستشار التقني الإقليمي وخبير الأمن السيبراني لدى HP
تشهد المملكة العربية السعودية توسعاً ملحوظاً في خدمات الرعاية الصحية الرقمية والمتصلة، وتبقى المستندات الورقية مع ذلك جزءاً أساسياً من مراحل رعاية المريض داخل المنظومة الصحية. فالوصفات الطبية ونتائج الفحوصات المخبرية وتقارير الخروج من المستشفى ووثائق التأمين والسجلات الطبية تمر يومياً عبر الطابعات والماسحات الضوئية.
وتربط هذه الأجهزة بين الإجراءات الورقية والأنظمة الرقمية في القطاع الصحي، بطباعة المعلومات الرقمية على مستندات ورقية، وإعادة إدخالها إلى مسارات العمل الرقمية بالمسح الضوئي. وعلى الرغم من أهمية هذا الدور، قد لا تحظى الجوانب الأمنية لهذه الأجهزة بالاهتمام الكافي.
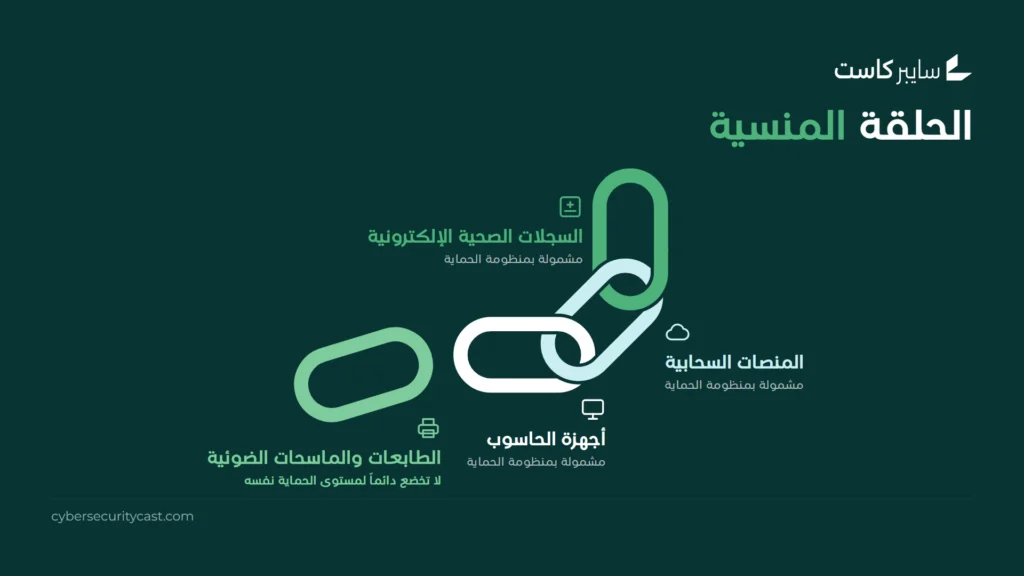
والطابعات والأجهزة متعددة المهام جزء من الأجهزة المتصلة بالشبكة، ويمكنها أن تستقبل بيانات المرضى الحساسة وتعالجها وتنقلها وتخزنها في بعض الحالات. وفي حال عدم إخضاعها لمستويات الحماية والإدارة الأمنية المطبقة على الأجهزة الأخرى المتصلة بالشبكة، قد تتحول إلى نقاط ضعف في الأمن السيبراني للمؤسسات الصحية.
وفي المملكة، يصنف نظام حماية البيانات الشخصية (PDPL) البيانات الصحية ضمن البيانات الحساسة، ويلزم الجهات باتخاذ التدابير المناسبة لحماية البيانات الشخصية.
مخاطر أمن الطباعة في المؤسسات الصحية
تتجاوز الطابعة المتصلة بشبكة المستشفى وظيفة الجهاز المكتبي؛ لأنها جزء من البنية التقنية للمؤسسة الصحية. وقد تنشأ عند غياب الإدارة الفعالة لهذه الأجهزة مجموعة من الثغرات والمخاطر الأمنية، أبرزها:
- عدم تحديث البرمجيات الثابتة (Firmware): قد لا تخضع الطابعات لدورات التحديث الأمني المنتظمة، مما قد يبقي ثغرات معروفة دون معالجة.
- البيانات المخزنة على الأجهزة: قد تحتفظ الطابعات متعددة المهام بنسخ من المستندات الممسوحة ضوئياً أو المنسوخة أو المطبوعة على وحدات التخزين الداخلية. وفي غياب التشفير (Encryption) وآليات المحو الآمن للبيانات، قد تبقى هذه المعلومات محفوظة عند إعادة تخصيص الأجهزة أو إرجاعها أو إخراجها من الخدمة.
- المستندات المتروكة دون مراقبة: ترك المستندات التي تحتوي على معلومات حساسة في الطابعات المشتركة قد يتيح لأشخاص غير مصرح لهم الاطلاع عليها أو أخذها.
- المخاطر المرتبطة بالاتصال بالشبكة: اختراق أحد الأجهزة المتصلة بالشبكة قد يمنح المهاجمين نقطة انطلاق لاستكشاف الأنظمة الأخرى أو محاولة الحركة الجانبية (Lateral movement) بين أجزاء الشبكة.
- محدودية الرؤية والرقابة الأمنية: إدارة أعداد كبيرة من الطابعات بأساليب وأنظمة مختلفة قد تجعل مراقبتها والتحقيق في الأنشطة المشبوهة أصعب على فرق الأمن السيبراني.
وتشترك هذه المخاطر في أن الطابعات تدعم العمليات المرتبطة برعاية المرضى، ولا تخضع دائماً لمستويات الإدارة والحماية الأمنية المطبقة على الأجهزة الأخرى المتصلة بالشبكة.
توسع الرعاية الصحية الرقمية في المملكة يعزز الحاجة إلى الحماية الأمنية
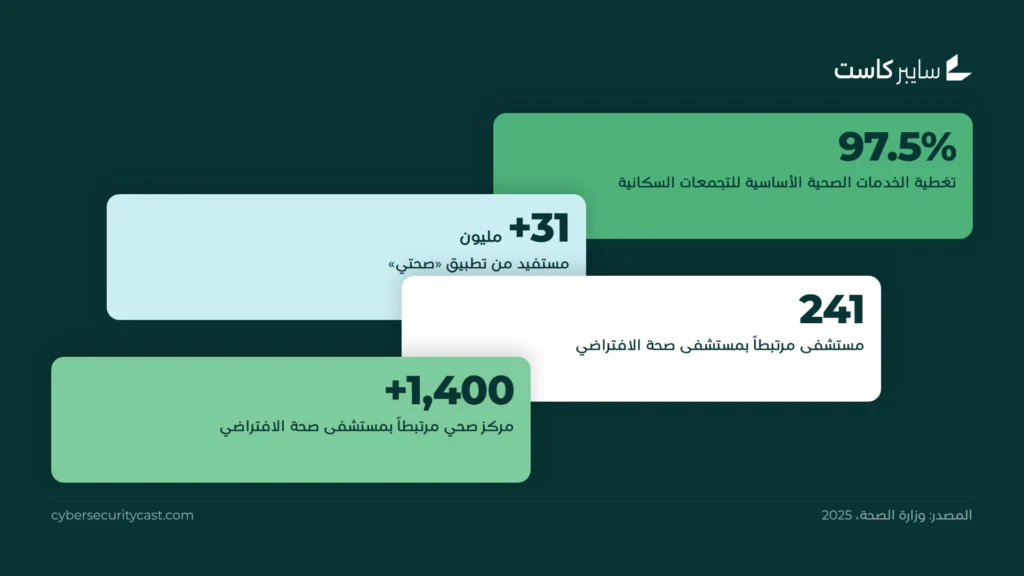
تتزايد أهمية أمن الأجهزة المتصلة بالشبكة مع التحول الواسع الذي يشهده القطاع الصحي في المملكة العربية السعودية. وتفيد بيانات وزارة الصحة بأن تغطية الخدمات الصحية الأساسية وصلت إلى 97.5% من التجمعات السكانية في مختلف مناطق المملكة خلال عام 2025، وتجاوز عدد المستفيدين من تطبيق «صحتي» 31 مليون مستفيد.
كما توسعت شبكة الرعاية الصحية الافتراضية، وارتبط مستشفى صحة الافتراضي بـ241 مستشفى وأكثر من 1,400 مركز صحي. ويفرض هذا المستوى من الترابط الرقمي على المؤسسات الصحية متطلبات جديدة في التعامل مع الأمن السيبراني.
وقد تنتقل بيانات المريض بين المستشفى والاستشارات الطبية الافتراضية والمختبرات والصيدليات وشركات التأمين والفرق الإدارية. ومع أن معظم هذه الإجراءات تجري عبر الأنظمة الرقمية، قد تمر المعلومات أيضاً عبر الطابعات والماسحات الضوئية في مراحل مختلفة.
ومن هنا تتجاوز حماية بيانات المرضى حدود السجلات الصحية الإلكترونية والمنصات السحابية وأجهزة الحاسوب التقليدية، لتشمل جميع مراحل انتقال المعلومات وتداولها في البيئات الرقمية وفي المستندات الورقية. ويستند هذا التوجه إلى مبدأ واضح، وهو أن كل جهاز متصل بالشبكة ويتعامل مع معلومات حساسة يجب أن يكون جزءاً من منظومة إدارة الأمن السيبراني، أياً كانت طبيعة استخدامه أو مدى شيوعه في بيئة العمل.
كل جهاز متصل بالشبكة ويتعامل مع معلومات حساسة يجب أن يكون جزءاً من منظومة إدارة الأمن السيبراني.
سينثيل كومار
المستشار التقني الإقليمي وخبير الأمن السيبراني لدى HP
الإدارة المركزية للطابعات وتأمين الأجهزة المتصلة بالشبكة
تبدأ الخطوة الأولى في تعزيز أمن الطباعة في المستشفيات والتجمعات الصحية بالمملكة بتوفير رؤية شاملة للأجهزة المتصلة بالشبكة. وتحتاج مؤسسات الرعاية الصحية إلى معرفة الأجهزة المستخدمة ومواقعها وإعداداتها الأمنية والأشخاص المخولين بالوصول إليها. وتساعد الإدارة المركزية لأسطول الطابعات فرق تقنية المعلومات والأمن السيبراني على تطبيق الإعدادات والسياسات الأمنية بصورة موحدة في مختلف الإدارات والمواقع.
والتحكم في الوصول (Access control) إلى الأجهزة عنصر أساسي في أمن الطباعة. وتساعد آليات التحقق من الهوية (Authentication) على قصر استخدام الأجهزة على الأشخاص المصرح لهم، وتحتجز خاصية تحرير مهام الطباعة بعد التحقق من الهوية المستنداتِ الحساسة، فلا تُطبع إلا حين يحضر المستخدم المصرح له إلى الطابعة ويتحقق من هويته. ويحد ذلك من مخاطر ترك بيانات المرضى دون مراقبة في مرافق الرعاية الصحية المشتركة.
كما يجب أن تمتد الحماية الأمنية إلى الأجهزة نفسها، من خلال التشفير الذي يحمي البيانات أثناء تخزينها ونقلها، وعمليات التحقق من سلامة البرمجيات الثابتة التي تساعد على اكتشاف التعديلات غير المصرح بها. وتساعد التحديثات الأمنية المنتظمة على معالجة الثغرات المعروفة والحد من المخاطر المرتبطة بها.
ويجب أن تشمل الضوابط الأمنية نفسها دورة حياة الجهاز كاملة، من إدخاله الخدمة حتى إخراجه منها. وتقلل إجراءات المحو الآمن للبيانات احتمال بقاء المعلومات المخزنة عند إعادة تخصيص الطابعات أو إرجاعها أو الاستغناء عنها، وتمنح سجلات التدقيق (Audit logs) فرق الأمن السيبراني رؤية أوضح لأنشطة الطباعة والمسح الضوئي والنسخ.
وتدمج هذه الإجراءات مجتمعةً أمن الطباعة في الاستراتيجية الشاملة للأمن السيبراني، بدلاً من معاملة الطابعات فئةً منفصلة من المعدات المكتبية.
أمن الطباعة وصمود الخدمات الصحية
تستخدم المؤسسات الصحية الطابعات في مختلف مراحل تقديم الرعاية، بدءاً بتسجيل المرضى وتشخيص حالاتهم، وانتهاءً بإجراءات الخروج من المستشفى والفوترة. وعليه، يتجاوز تأمين هذه الأجهزة الجوانب التقنية ومتطلبات الالتزام التنظيمي، ليشمل حماية المعلومات التي يعتمد عليها الممارسون الصحيون في رعاية المرضى.
والسؤال الأساسي أمام مديري تقنية المعلومات (CIO) ومديري أمن المعلومات (CISO) في المؤسسات الصحية هو مدى خضوع البنية التحتية للطباعة لمستوى الضوابط والممارسات الأمنية المطبق على الأجهزة الأخرى المتصلة بالشبكة.
فكل جهاز يتصل بالشبكة ويتعامل مع بيانات المرضى الحساسة يحتاج إلى تحديد واضح للمسؤوليات، والتحكم في الوصول، وإعدادات أمنية محكمة، وتحديثات منتظمة، ومراقبة مستمرة، وإجراءات آمنة عند إخراجه من الخدمة.
ومع استمرار تحول القطاع الصحي في المملكة العربية السعودية نحو بيئة أكثر ترابطاً وتكاملاً، تزداد أهمية حماية بيانات المرضى في جميع مراحل انتقالها وتداولها. وتبقى الطابعات والماسحات الضوئية جزءاً من هذه البيئة المترابطة، مما يجعل إدراجها ضمن استراتيجية الأمن السيبراني ضرورة لحماية المعلومات وتعزيز أمن بيئة الرعاية الصحية.