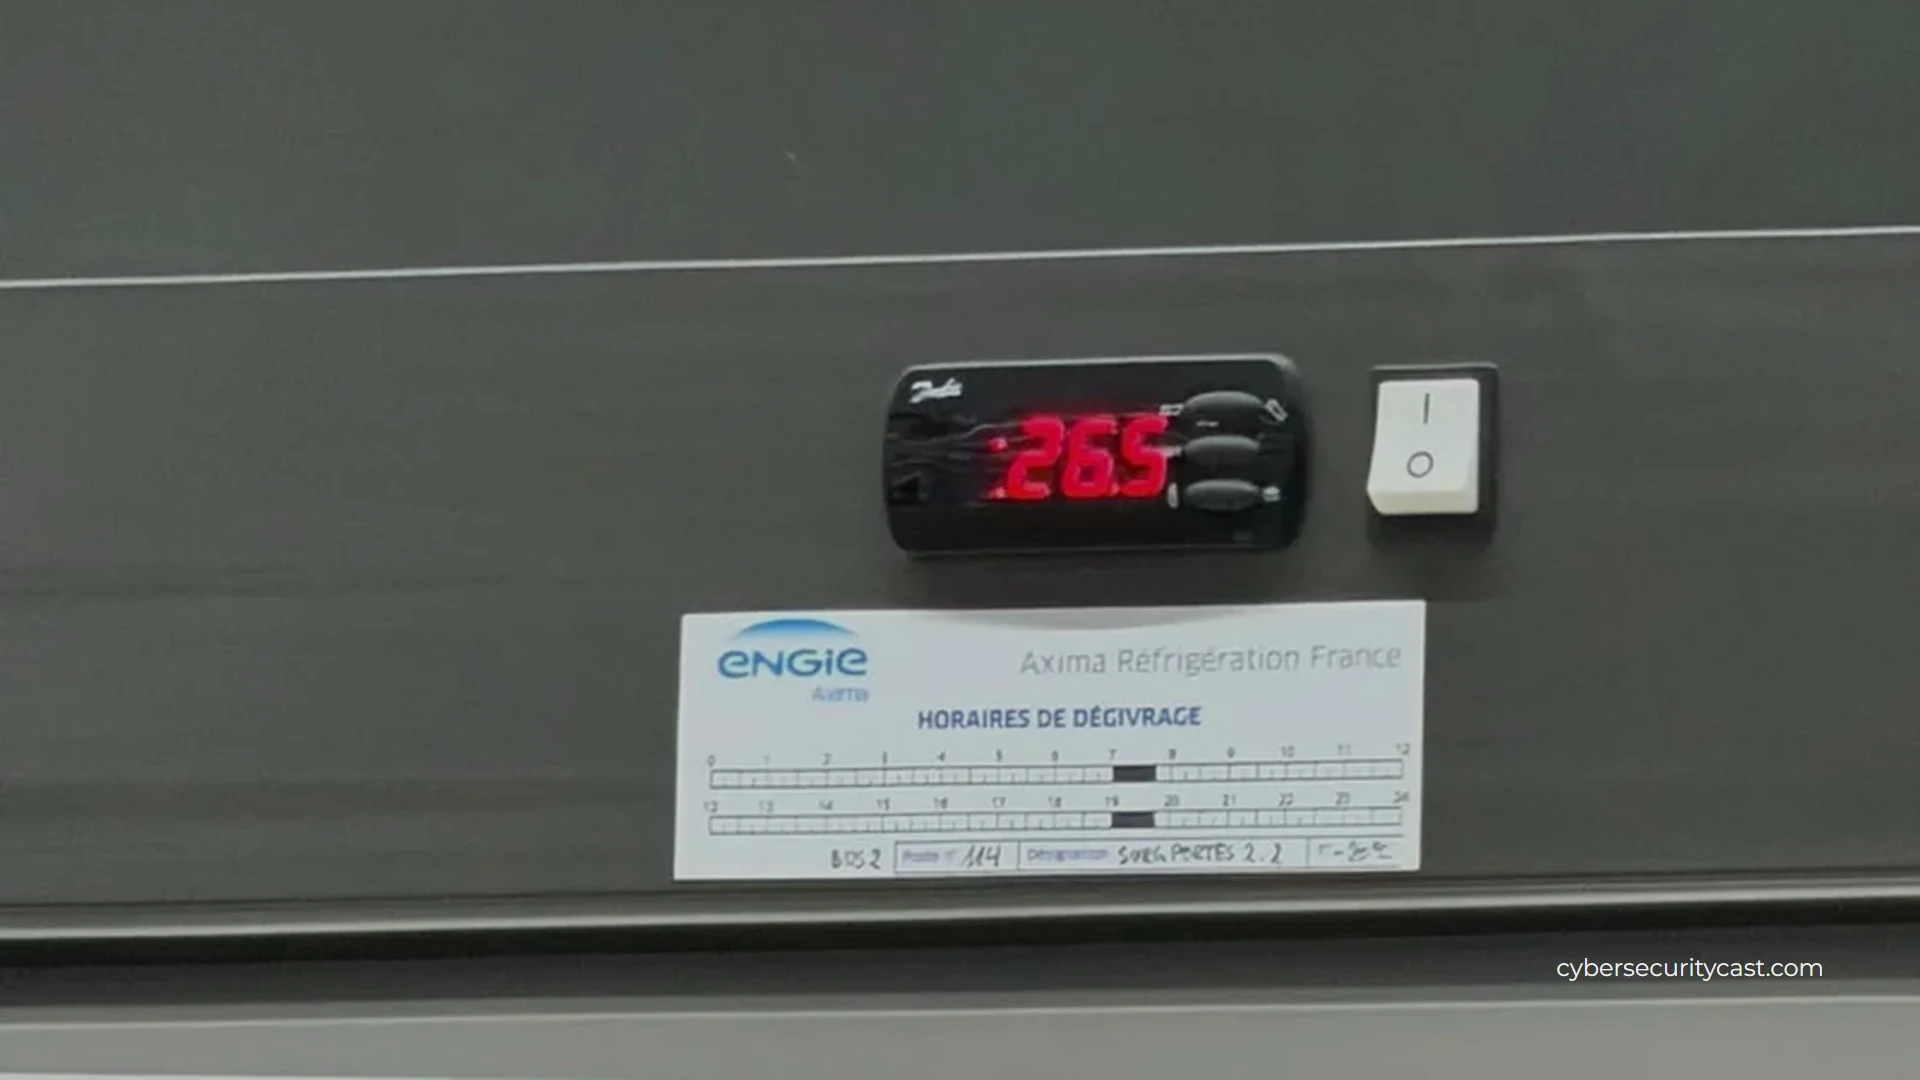
أعلنت مجموعة Les Mousquetaires أن 300 متجر من متاجرها Intermarché وNetto تضرر بهجوم سيبراني استهدف أنظمة التحكم بالتبريد من شركة Danfoss الدنماركية ليلة 11 إلى 12 أكتوبر 2026، بحسب ما قالته المجموعة لقناة BFMTV. وأكدت مجموعتا Coopérative U وE.Leclerc تضرر متاجر تابعة لهما.
وقالت Les Mousquetaires لوكالة Radio France إن حرارة المجمدات والثلاجات ضبطت على 50 درجة مئوية، وإنها لم تتعرض من قبل لهجوم على أنظمة التبريد بهذا الحجم. وتتبع المتاجر المتضررة إجراءً محدداً: إفراغ الأحواض المبردة، وتوثيق الأضرار بمحضر قضائي، والتخلص من المواد الغذائية.
وأكدت رسالة داخلية لشبكة Intermarché وقوع الهجوم ليلاً وفقدان عدة متاجر مجمداتها. ويفيد BFMTV، نقلاً عن مصادر في القطاع، بأن المهاجمين استغلوا وظيفة إزالة الجليد الدورية في المنظومة، ففرضوها بشكل متواصل بدرجة مستهدفة 50، فسخنت الأجهزة ساعات بدل أن تحفظ البضائع باردة. وقال مصدر في القطاع للقناة إن موجة حرارة خرجت عند فتح المجمدات صباحاً. وفي بعض المتاجر بدأ الهجوم قرابة منتصف الليل، وفي متاجر أخرى بعده، فأنقذ الموظفون جزءاً من البضائع الطازجة.
وقالت Coopérative U إن أقل من 100 متجر من متاجرها تضرر، وإن الأمر قد يصل في أسوأ الحالات إلى التخلص من كل المنتجات الطازجة، وإنها شكلت خلايا أزمة مع شركات متخصصة في التبريد. وكتب رئيسها Dominique Schelcher على X أن الهجوم على معدات أساسية لحفظ الأغذية وإمداد الفرنسيين بها خطير للغاية وغير مسبوق وغير مقبول.
وأكدت E.Leclerc أن هجوماً أصاب أحد موردي معدات التبريد لديها وأثر في تشغيل أجهزة التبريد في عدة متاجر، دون أن تذكر عدداً. ويقدر مصدر في القطاع، تحدث إلى BFMTV، أن الخسائر على المستوى الوطني قد تبلغ عدة ملايين يورو.
وقالت Danfoss إن الحوادث في فرنسا تمس عدداً محدوداً من أنظمة إدارة التبريد، وإن معظم الأجهزة المتضررة منتجات قديمة، منها AK-SM800 وAK-SC355، انتهى عمرها التشغيلي ولا تتلقى تحديثات برمجية ولا أمنية. وأضافت أنها توصي عملاءها منذ وقت طويل بتحديث الأنظمة المدعومة ونقل القديمة إلى حلول أحدث، وأنها تعمل مع العملاء المتضررين على تحديثات للبرنامج الثابت وتعزيز حماية الشبكة وإزالة الاتصال المباشر بالإنترنت عند الحاجة.
كلفت الحكومة الوكالة الوطنية لأمن نظم المعلومات (ANSSI) بالملف. وقد حددت الوكالة ثغرة في برنامج تقدمه شركة دنماركية واتصلت بالمطور، وتبحث عن الشركات الفرنسية الأخرى المتضررة لتنبيهها قبل أن تتسع المشكلة. وفتحت نيابة باريس، بحسب AFP، تحقيقاً في الهجوم من تلقاء نفسها، يتولاه قسم مكافحة الجرائم السيبرانية وكلفت به مكتب مكافحة الجرائم السيبرانية (OFAC)، بهدف تحديد الضحايا وربط ذلك بالأضرار التي أبلغوا عنها.
ولم ترد في التقارير المنشورة حتى الآن أي جهة متبنية للهجوم ولا رقم CVE للثغرة المستخدمة.